Technischer E-Mail-Schutz filtert heute einen Großteil schädlicher Nachrichten heraus, bevor sie überhaupt ein Postfach erreichen. Und trotzdem landet früher oder später eine Mail bei Ihren Mitarbeitenden, die täuschend echt wirkt: eine Rechnung im gewohnten Layout, eine Bitte der Geschäftsführung, eine Freigabe aus der Cloud. In diesem Moment entscheidet ein Mensch, ob er klickt, antwortet oder meldet. Genau hier setzt ein Security Awareness Programm an – und genau dafür haben wir AWM Sensibilisierung entwickelt.
Das Problem: Angreifer zielen auf Menschen, nicht nur auf Systeme
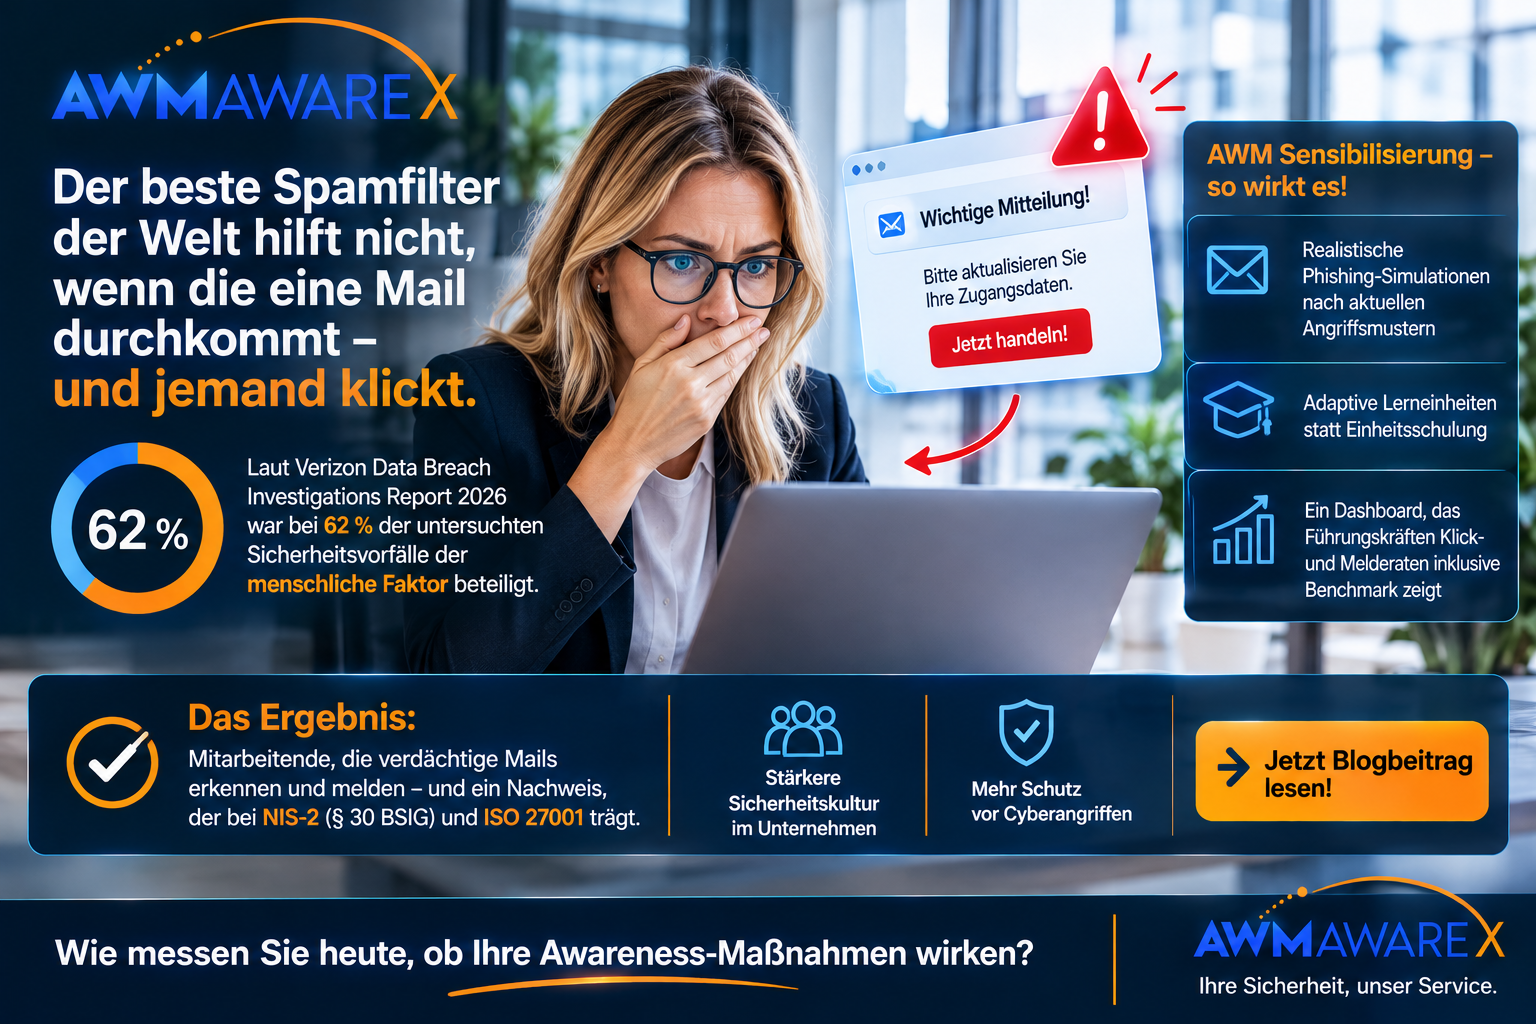
Laut dem Verizon Data Breach Investigations Report 2026 war bei 62 Prozent der untersuchten Sicherheitsvorfälle der menschliche Faktor beteiligt – etwa durch Fehler, Social Engineering oder den Missbrauch von Zugangsdaten. Die E-Mail ist dabei das naheliegende Werkzeug: Sie erreicht jede Person im Unternehmen direkt, sie wirkt vertraut, und eine gut gemachte Nachricht unterscheidet sich kaum noch von echter Geschäftskorrespondenz. KI-gestützte Texte ohne Rechtschreibfehler, gekaperte Mailverläufe und personalisierte Ansprachen machen das klassische Bauchgefühl „Das sieht komisch aus“ zunehmend unzuverlässig.
Viele Unternehmen reagieren darauf mit einer jährlichen Pflichtschulung. Das ist besser als nichts, verändert aber selten das Verhalten im Alltag. Wissen, das einmal im Jahr abgefragt wird, ist im entscheidenden Moment am Dienstagnachmittag zwischen zwei Terminen oft nicht abrufbar. Hinzu kommt: Ohne Messung weiß die Geschäftsleitung nicht, wo das Unternehmen tatsächlich steht.
Mitarbeiterzentrierte Sicherheit: Was AWM Sensibilisierung anders macht
AWM Sensibilisierung versteht Mitarbeitende nicht als Schwachstelle, sondern als aktiven Teil der Abwehr. Das Programm verbindet drei Bausteine, die aufeinander aufbauen:
- Realistische Phishing-Simulationen: Ihre Mitarbeitenden erhalten in regelmäßigen Abständen simulierte Phishing-Mails, die sich an aktuellen, echten Angriffsmustern orientieren – von der gefälschten Paketbenachrichtigung bis zur vermeintlichen Microsoft-365-Anmeldeseite. Wer klickt, wird nicht bloßgestellt, sondern erhält sofort einen kurzen, verständlichen Lernimpuls.
- Adaptive Schulungen auf Basis aktueller Bedrohungen: Die Lerninhalte richten sich nach der tatsächlichen Bedrohungslage und nach dem Verhalten der Teilnehmenden. Wer bestimmte Muster bereits sicher erkennt, wird nicht mit Grundlagen gelangweilt; wer Unterstützung braucht, bekommt gezielte Übungen. So bleibt der Zeitaufwand im Arbeitsalltag überschaubar.
- Kultur- und Verhaltens-Dashboard mit Benchmark: Führungskräfte sehen auf einen Blick, wie sich Klick- und Melderaten entwickeln, welche Bereiche besonders gefährdet sind und wie das eigene Unternehmen im Vergleich zu anderen Organisationen abschneidet.
Wie das im Alltag abläuft
Zum Start erheben wir gemeinsam mit Ihnen eine Ausgangslage: Eine erste Simulation zeigt, wie Ihre Belegschaft heute auf typische Phishing-Mails reagiert. Auf dieser Basis wird das Programm auf Ihre Organisation zugeschnitten – Sprache, Abteilungen, Rollen mit besonderem Risiko wie Buchhaltung, Einkauf oder Assistenz der Geschäftsführung.
Danach läuft das Programm kontinuierlich im Hintergrund. Simulationen und kurze Lerneinheiten werden über das Jahr verteilt, statt alles in einem Pflichttermin zu bündeln. Ein zentraler Punkt dabei ist das Melden: Mitarbeitende lernen, verdächtige Mails nicht nur zu ignorieren, sondern aktiv an die IT weiterzugeben. Jede gemeldete Mail ist ein Frühwarnsignal, das andere Kolleginnen und Kollegen schützt.
Für Sie als Geschäftsleitung oder Informationssicherheitsbeauftragte bedeutet das: kein zusätzlicher Organisationsaufwand für Schulungsplanung, sondern regelmäßige, verständliche Auswertungen im Dashboard.
Der Nutzen: weniger Risiko, mehr Nachweisbarkeit
Ein gutes Security Awareness Programm wirkt auf zwei Ebenen. Zum einen sinkt die Wahrscheinlichkeit, dass ein einzelner Klick zum Einfallstor für Schadsoftware, Datendiebstahl oder Zahlungsbetrug wird. Zum anderen entsteht eine nachvollziehbare Dokumentation, die bei Audits und gegenüber Aufsichtsbehörden zunehmend gefragt ist.
- NIS-2: Das deutsche NIS-2-Umsetzungsgesetz ist seit dem 6. Dezember 2025 in Kraft. § 30 Absatz 2 Nummer 7 BSIG nennt ausdrücklich grundlegende Verfahren im Bereich der Cyberhygiene und Schulungen im Bereich der Sicherheit in der Informationstechnik als Risikomanagementmaßnahme. Zusätzlich müssen Geschäftsleitungen nach § 38 Absatz 3 BSIG regelmäßig an Schulungen teilnehmen.
- ISO 27001: Der Anhang A der Norm fordert Maßnahmen zur Sensibilisierung, Ausbildung und Schulung im Bereich Informationssicherheit. Simulationsergebnisse und Lernfortschritte aus dem Dashboard lassen sich als Nachweis heranziehen.
- DORA und KRITIS: Auch Finanzunternehmen und Betreiber kritischer Infrastrukturen müssen zeigen, dass ihre Beschäftigten auf IT-Risiken vorbereitet sind. Messbare Entwicklungen über die Zeit sind dafür aussagekräftiger als eine reine Teilnehmerliste.
Entscheidend ist dabei der Blick auf den Trend: Nicht eine einzelne Klickrate zählt, sondern ob Ihre Organisation mit der Zeit sicherer wird – und ob Sie das belegen können.
Technik und Mensch gehören zusammen
AWM Sensibilisierung entfaltet die größte Wirkung im Zusammenspiel mit technischem E-Mail-Schutz. AWM Schutz filtert Phishing, Schadsoftware und Spam mehrstufig heraus, prüft Anhänge und Links in einer Sandbox und verhindert ungewollten Datenabfluss. Was dennoch durchkommt, trifft auf Mitarbeitende, die wissen, worauf sie achten müssen. So entsteht eine Abwehr, die nicht von einer einzigen Schutzschicht abhängt.
Lassen Sie uns über Ihre Ausgangslage sprechen
Sie möchten wissen, wie gut Ihre Mitarbeitenden heute auf Phishing-Mails vorbereitet sind, oder suchen einen nachweisbaren Baustein für NIS-2 oder ISO 27001? Sprechen Sie uns unverbindlich an – wir zeigen Ihnen, wie AWM Sensibilisierung in Ihrem Unternehmen aussehen kann.