Fast eine halbe Million Euro auf ein Konto in England: Ende Oktober 2026 hat das Polizeipräsidium Südosthessen vor einem aktuellen Fall von CEO-Fraud in Hanau gewarnt. Der Fall zeigt, wie wenig Technik Betrüger brauchen, wenn sie das richtige Werkzeug nutzen: die ganz normale geschäftliche E-Mail. Und er zeigt, dass schnelles Handeln Schaden abwenden kann.
Was ist passiert?
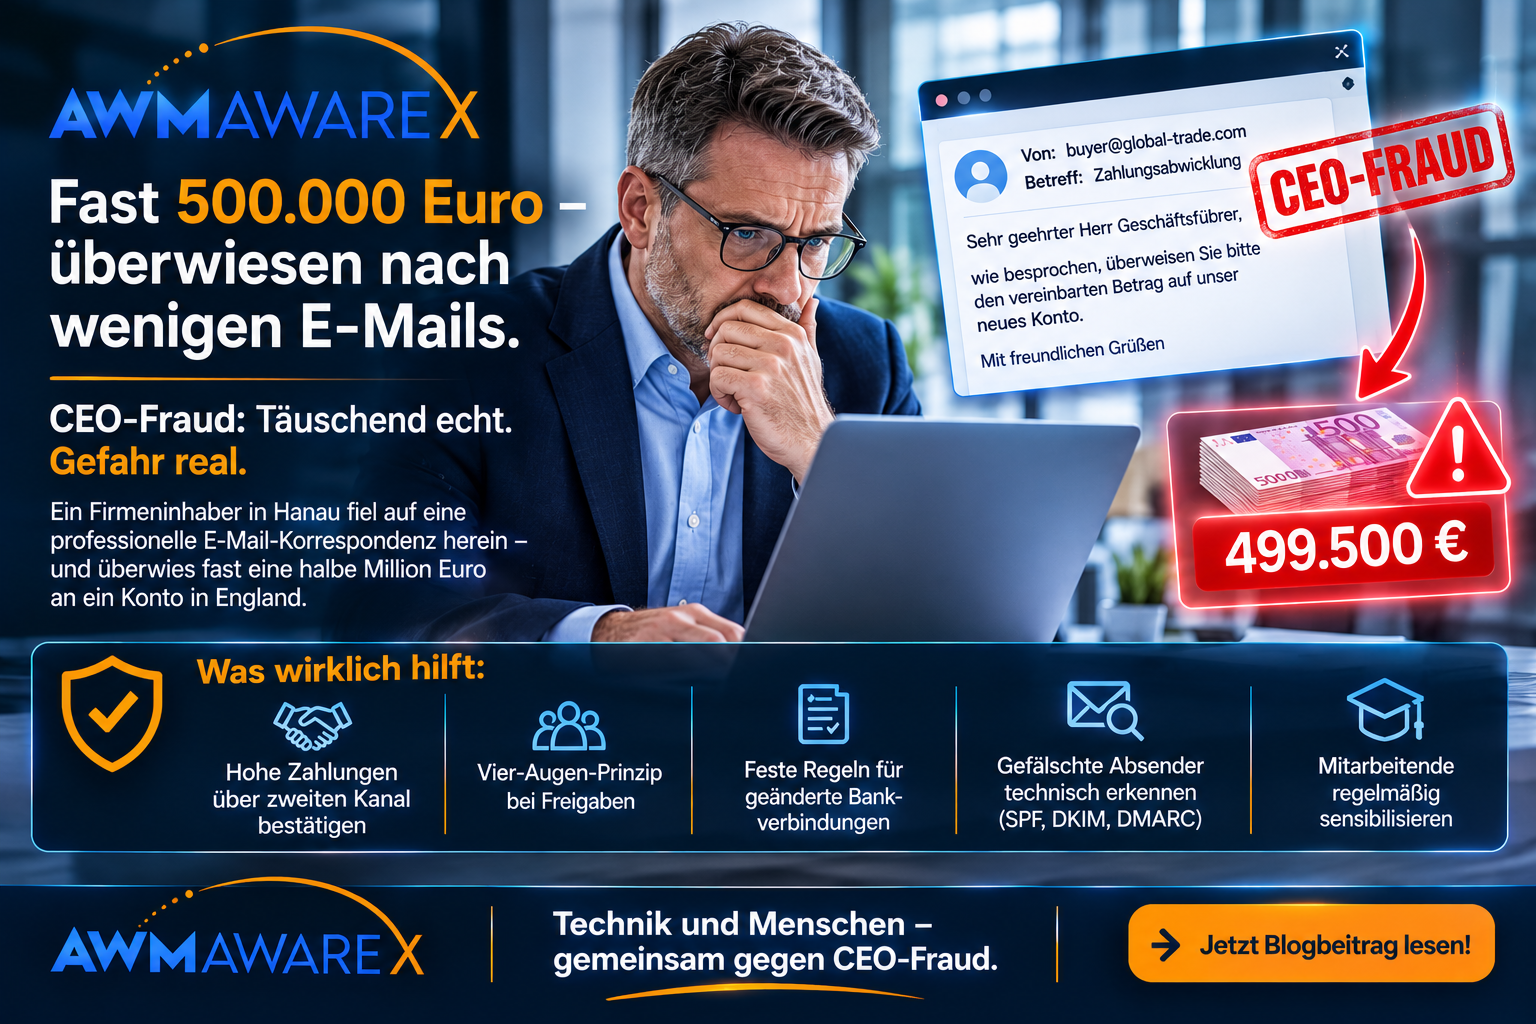
Laut Pressemitteilung der Polizei, über die unter anderem der Rhein Main Verlag und Osthessen|News am 29. Oktober 2026 berichteten, meldete sich bei einem Hanauer Firmeninhaber ein Mann, der vorgab, selbst Geschäftsinhaber zu sein und etwas kaufen zu wollen. Über mehrere Tage entwickelte sich eine professionell wirkende geschäftliche Korrespondenz per E-Mail, an der sich zusätzlich ein angeblicher Rechtsanwalt beteiligte. Am Ende überwies der Unternehmer nahezu 500.000 Euro auf ein Bankkonto in England.
Erst bei einer späteren Überprüfung fielen ihm Unstimmigkeiten auf, er informierte die Polizei und erstattete Anzeige. Nach den Berichten konnte die Transaktion dank der schnellen Reaktion offenbar noch gestoppt und rückgängig gemacht werden. Die Polizei ordnet den Fall als CEO-Fraud ein und weist darauf hin, dass sich Täter dabei als Führungskräfte, Geschäftspartner oder Kaufinteressenten ausgeben.
Warum CEO-Fraud über die E-Mail so gut funktioniert
CEO-Fraud, international auch Business E-Mail Compromise (BEC) genannt, kommt meist ohne Schadsoftware aus. Es gibt keinen verdächtigen Anhang und oft keinen auffälligen Link. Die Waffe ist Glaubwürdigkeit. Genau deshalb ist die E-Mail der bevorzugte Kanal:
- Absender sind leicht zu imitieren. Ein Anzeigename lässt sich frei wählen, ähnlich aussehende Domains sind schnell registriert, und ohne konsequente Absenderprüfung per SPF, DKIM und DMARC fällt eine Fälschung im Posteingang kaum auf.
- Der Verlauf schafft Vertrauen. Wie in Hanau bauen Täter über Tage eine scheinbar normale Geschäftsbeziehung auf. Je länger der Austausch läuft, desto selbstverständlicher wirkt die spätere Zahlungsaufforderung.
- Öffentliches Wissen macht Mails plausibel. Laut Polizei nutzen Betrüger öffentlich verfügbare Informationen über Unternehmensstrukturen, etwa aus Websites, Handelsregister oder sozialen Netzwerken.
- Druck und Diskretion. Typisch sind Zeitdruck und die Bitte um Vertraulichkeit. Beides soll verhindern, dass jemand nachfragt oder einen Kollegen einbezieht.
Klassische Spamfilter erkennen solche Nachrichten schlecht, weil sie inhaltlich wie echte Geschäftspost aussehen. Entscheidend sind deshalb zwei Dinge: eine E-Mail-Sicherheit, die auf Absenderfälschung und Auffälligkeiten im Kommunikationsverhalten achtet, und Mitarbeitende, die die Masche kennen.
Woran Sie CEO-Fraud-Mails erkennen
- Die Absenderadresse weicht minimal ab, etwa durch vertauschte Buchstaben, eine andere Endung oder eine Freemail-Adresse hinter einem bekannten Namen.
- Namen sind leicht verändert geschrieben, oder die Antwortadresse unterscheidet sich vom Absender.
- Es geht um eine ungewöhnlich hohe oder eilige Zahlung, häufig auf ein Auslandskonto.
- Sie werden um Stillschweigen gebeten oder sollen übliche Abläufe ausnahmsweise umgehen.
- Plötzlich treten neue Beteiligte auf, etwa ein „Rechtsanwalt“ oder „Berater“, die Sie bisher nicht kannten.
Was Unternehmen jetzt konkret tun sollten
Die Kriminalpolizei hat im Zusammenhang mit dem Hanauer Fall klare Empfehlungen gegeben. Wir haben sie um Maßnahmen ergänzt, die direkt an der E-Mail ansetzen:
- Zweiter Kommunikationsweg: Ungewöhnliche oder hohe Überweisungen immer über einen unabhängigen Kanal bestätigen, zum Beispiel per Rückruf unter einer bekannten Telefonnummer, nie unter der Nummer aus der E-Mail.
- Vier-Augen-Prinzip: Zahlungen, besonders größere Beträge, von mindestens zwei Personen freigeben lassen.
- Verbindliche Freigabeprozesse: Feste Regeln für hohe Überweisungen und für Änderungen von Bankverbindungen festlegen und schriftlich dokumentieren. Eine E-Mail allein darf nie ausreichen.
- Absender technisch absichern: SPF, DKIM und DMARC für die eigenen Domains einrichten und eingehende Mails mit externem Absender im Postfach deutlich kennzeichnen.
- Im Verdachtsfall sofort handeln: Bank und Polizei umgehend informieren. Wie der Fall zeigt, steigt mit jeder Stunde die Chance, eine Zahlung noch aufzuhalten.
Wie AWM AwareX hier unterstützt
Mit AWM Schutz prüfen wir eingehende E-Mails mehrstufig: Anti-Phishing-Mechanismen erkennen gefälschte Absender und verdächtige Domains, bevor eine Nachricht im Postfach der Buchhaltung oder der Geschäftsführung landet. Ergänzend sorgen Anti-Malware, Sandbox-Analyse und Datenverlustprävention dafür, dass auch begleitende Angriffe über Anhänge oder Links und der ungewollte Abfluss sensibler Daten abgefangen werden.
Weil CEO-Fraud vor allem auf den Menschen zielt, gehört die zweite Hälfte der Abwehr in die Köpfe. AWM Sensibilisierung trainiert Mitarbeitende mit realistischen Phishing-Simulationen, die auch Zahlungsaufforderungen und gefälschte Chef-Mails nachstellen, und mit adaptiven Schulungen auf Basis aktueller Maschen. Über das Kultur- und Verhaltens-Dashboard sehen Führungskräfte, wie sich das Sicherheitsbewusstsein entwickelt. Das ist ein Nachweis, der auch bei Anforderungen aus NIS-2 oder ISO 27001 hilft.
Fazit: Prozesse und Postfach gemeinsam absichern
Der Fall aus Hanau ist ein Beispiel dafür, dass CEO-Fraud keine Frage der Unternehmensgröße ist. Wirksam schützt die Kombination aus technischer E-Mail-Sicherheit, klaren Freigaberegeln und geschulten Mitarbeitenden. Keine dieser Maßnahmen ersetzt die anderen.