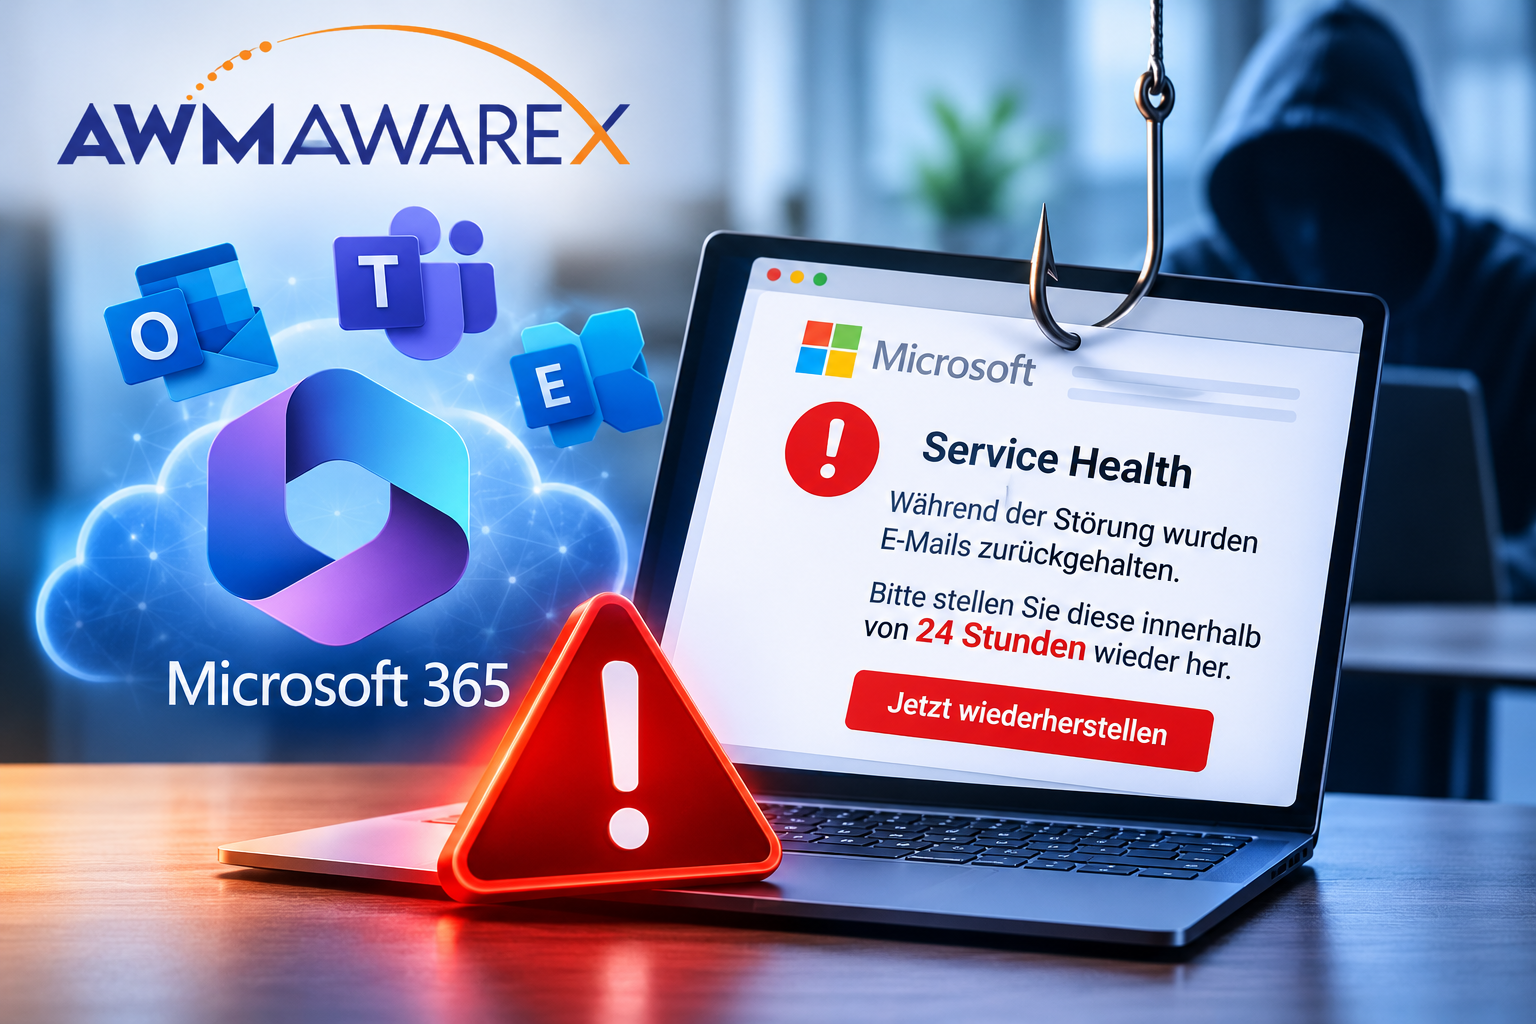
Am 12. und 13. November 2026 waren Exchange Online, Outlook und Teams weltweit über viele Stunden gestört. Kaum lief der Betrieb wieder, nutzten Angreifer die Situation aus: Mit gefälschten Störungsmeldungen versuchen sie, an Microsoft-365-Zugangsdaten zu gelangen. Die Verbraucherzentrale warnt vor dieser Masche, Microsoft selbst spricht von einer koordinierten Kampagne mit hohem Volumen. Was ist passiert, warum funktioniert das so gut, und was sollten Unternehmen jetzt tun?
Was ist passiert?
Laut Microsoft war die Ursache des Ausfalls ein technisches Problem bei einem internen Ausbau der Netzkapazität, kein Cyberangriff. Betroffen waren Berichten zufolge neben Exchange Online, Outlook und Teams zeitweise auch weitere Dienste. Der Ausfall dauerte laut Infosecurity Magazine über 22 Stunden.
Noch während der Wiederherstellung entdeckte Microsoft Threat Intelligence eine Phishing-Welle, die genau diesen Anlass aufgreift. Die Mails kommen mit Absendernamen wie „Outage Notification“ oder „Service Health“ und tragen Betreffzeilen nach dem Muster „Outage – “ plus eine zufällige Zeichenfolge. Der Inhalt: Während der Störung seien E-Mails zurückgehalten worden, und diese würden nach 24 Stunden endgültig gelöscht, wenn man sie nicht über einen Button wie „Restore Messages“ wiederherstellt. Laut Verbraucherzentrale verwenden die Täter dabei das echte Microsoft-Logo und sogar die echte Vorgangsnummer der Störung. Microsoft geht davon aus, dass die Angreifer vor allem Zugangsdaten abgreifen wollen.
Warum diese Masche über die E-Mail so gut funktioniert
Die Kampagne verbindet drei Faktoren, die Phishing per E-Mail besonders wirksam machen:
- Echter Anlass: Den Ausfall haben viele Beschäftigte selbst erlebt. Eine Mail, die sich darauf bezieht, wirkt deshalb plausibel und wird seltener hinterfragt.
- Zeitdruck: Die angebliche Löschfrist von 24 Stunden soll zum schnellen Klick verleiten, bevor jemand nachfragt.
- Echte Details: Original-Logo und korrekte Vorgangsnummer erwecken den Eindruck einer offiziellen Systemmeldung. Laut Microsoft enthielten die Mails zudem einen versteckten, fingierten Mailverlauf, der Filter täuschen soll.
Hinzu kommt: Ein erbeutetes Microsoft-365-Konto ist für Angreifer weit mehr als ein Postfach. Es öffnet häufig den Zugang zu Dateien in SharePoint und OneDrive, zu Teams-Chats und zu internen Mailverläufen. Von dort aus lassen sich weitere, noch glaubwürdigere Angriffe auf Kolleginnen, Kollegen und Geschäftspartner starten, etwa Zahlungsbetrug aus einem echten Konto heraus.
Woran Sie solche Mails erkennen und was Unternehmen jetzt tun sollten
- Status nur an der Quelle prüfen: Informationen zu Störungen gibt es im Microsoft 365 Admin Center bzw. im Service-Health-Dashboard, nicht per Link in einer E-Mail. Machen Sie das intern zur festen Regel.
- Absender und Linkziel kontrollieren: Die Verbraucherzentrale rät, die tatsächliche Absenderadresse und das Linkziel (per Mauszeiger) zu prüfen. Microsoft versendet keine Aufforderungen, „zurückgehaltene“ Mails über externe Seiten wiederherzustellen.
- Postfächer gezielt durchsuchen: IT-Teams sollten laut Microsoft nach den bekannten Absenderdomains und Betreffmustern suchen, Treffer in Quarantäne verschieben und Klickprotokolle auswerten.
- Bei Verdacht konsequent reagieren: Wurden Zugangsdaten eingegeben, Passwort zurücksetzen, aktive Sitzungen und Tokens widerrufen und die Anmeldeprotokolle prüfen. Mehr-Faktor-Authentifizierung für alle Konten ist Pflicht, ersetzt aber nicht die Wachsamkeit.
- Mitarbeitende zeitnah informieren: Eine kurze interne Warnung mit Beispiel-Screenshot wirkt gerade bei anlassbezogenen Wellen sehr schnell. Wichtig ist ein einfacher Meldeweg für verdächtige Mails.
Wie AWM AwareX hier ansetzt
Anlassbezogene Phishing-Wellen zeigen, dass technischer Schutz und geschulte Mitarbeitende zusammengehören.
AWM Schutz prüft eingehende E-Mails mehrstufig: Anti-Phishing- und Anti-Spam-Filter bewerten Absender, Inhalt und Auffälligkeiten, Links und Anhänge werden in einer Sandbox analysiert, bevor sie im Postfach Schaden anrichten können. Fällt der E-Mail-Dienst selbst einmal aus, hält das Notfall-Postfach die Kommunikation aufrecht, sodass Beschäftigte gar nicht erst auf vermeintliche Wiederherstellungs-Links angewiesen sind.
AWM Sensibilisierung greift aktuelle Bedrohungen wie diese gefälschten Störungsmeldungen in realistischen Phishing-Simulationen und adaptiven Schulungen auf. So trainieren Ihre Mitarbeitenden genau die Situationen, die gerade im Umlauf sind. Das Dashboard für Führungskräfte zeigt, wie sich Klick- und Melderaten entwickeln, und liefert damit einen Nachweis für Awareness-Maßnahmen im Rahmen von NIS-2 oder ISO 27001.
Fazit: Jeder große Ausfall ist ein Phishing-Anlass
Ob Cloud-Störung, Paketverzögerung oder Steuerfrist: Angreifer greifen auf, was Menschen gerade beschäftigt. Die gefälschten Microsoft-365-Störungsmeldungen sind dafür ein aktuelles Beispiel. Wer Prozesse klar regelt, technische Filter mehrstufig aufstellt und Mitarbeitende regelmäßig sensibilisiert, nimmt solchen Kampagnen den Wind aus den Segeln.