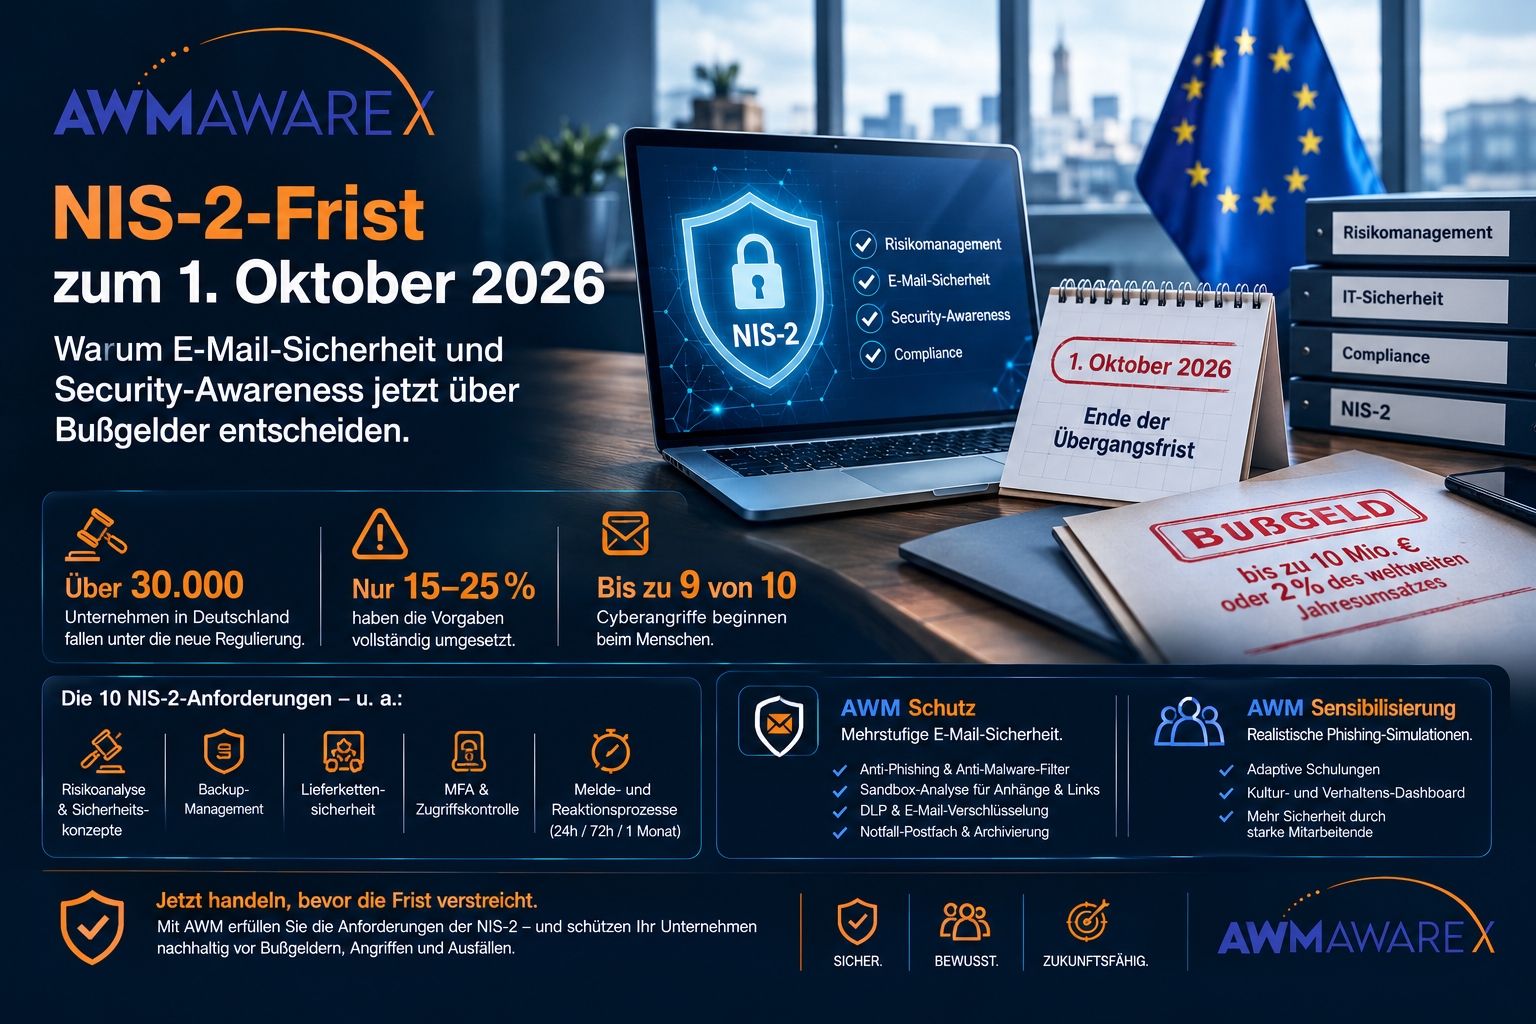
Die Übergangsfrist für die NIS-2-Umsetzung in Deutschland läuft am 1. Oktober 2026 endgültig aus. Ab diesem Zeitpunkt werden Audits zur nationalen NIS-2-Umsetzung in allen EU-Mitgliedstaaten rechtsverbindlich – Unternehmen, die die Vorgaben nicht erfüllen, riskieren Bußgelder von bis zu 10 Millionen Euro oder 2 Prozent des weltweiten Jahresumsatzes. Trotz dieser nahenden Frist haben laut aktuellen Marktanalysen bislang nur etwa 15 bis 25 Prozent der betroffenen Unternehmen die Vorgaben vollständig umgesetzt. Für viele Geschäftsführungen und IT-Verantwortliche in Deutschland, Österreich und der Schweiz wird der Herbst 2026 damit zur entscheidenden Phase.
Die Übergangsfrist läuft aus – und viele Unternehmen sind nicht vorbereitet
Das deutsche NIS-2-Umsetzungsgesetz ist bereits am 6. Dezember 2025 in Kraft getreten, ohne gesonderte Schonfrist für die betroffenen Organisationen. Über 30.000 Unternehmen in Deutschland fallen unter die neue Regulierung, die Registrierungspflicht beim BSI lief bereits am 6. März 2026 ab. Dennoch zeigen aktuelle Studien, dass rund 48 Prozent der befragten Unternehmen ihre eigene regulatorische Betroffenheit unterschätzen. Häufigster Grund ist laut Branchenanalysen nicht fehlender Wille, sondern mangelnde Transparenz über die eigene IT-Landschaft: Unvollständige Asset-Listen und vergessene Systeme erschweren eine saubere Umsetzung der Risikomanagementmaßnahmen. Mit dem Ende der Übergangsfrist am 1. Oktober 2026 wird aus einer organisatorischen Herausforderung ein konkretes Haftungsrisiko für die Geschäftsleitung.
Phishing bleibt das größte Einfallstor – und wird durch KI gefährlicher
Parallel zur regulatorischen Frist verschärft sich die technische Bedrohungslage. Laut dem aktuellen Lagebericht des Bundesamts für Sicherheit in der Informationstechnik (BSI) ist die IT-Sicherheitslage in Deutschland weiterhin angespannt; ein Großteil der Unternehmen war in den vergangenen zwölf Monaten von einem Cyberangriff betroffen. Das BSI benennt Phishing seit Jahren als eines der häufigsten Einfallstore für Ransomware und Datenabfluss. Neu ist die Qualität der Angriffe: Nach aktuellen Branchenanalysen werden mittlerweile mehr als 80 Prozent der Phishing-E-Mails KI-generiert – die Texte wirken dadurch persönlicher, fehlerfrei und schwerer als Betrug erkennbar. Hinzu kommt eine neue Generation von CEO-Fraud-Angriffen: Mit geklonten Stimmen und wenigen Sekunden Audiomaterial lassen sich täuschend echte Anrufe von vermeintlichen Führungskräften erzeugen. BSI und Bundesnetzagentur warnen ausdrücklich vor dieser Angriffsform, die in Deutschland bereits zu Schäden in Millionenhöhe geführt hat.
Was NIS-2 im Bereich Risikomanagement konkret verlangt
Das NIS-2-Umsetzungsgesetz verpflichtet betroffene Unternehmen zu Risikomanagementmaßnahmen in zehn Bereichen, darunter insbesondere:
- Risikoanalyse und Sicherheitskonzepte für IT-Systeme
- Backup-Management und Wiederherstellungsprozesse
- Lieferkettensicherheit gegenüber Dienstleistern und Partnern
- Multifaktor-Authentifizierung und Zugriffskontrolle
- Melde- und Reaktionsprozesse bei Sicherheitsvorfällen (24-Stunden-Frühwarnung, 72-Stunden-Bericht, Abschlussbericht nach einem Monat)
Da die überwiegende Mehrheit erfolgreicher Angriffe weiterhin über E-Mail und den Faktor Mensch erfolgt, sind zwei Bausteine in der Praxis besonders wirksam: technische E-Mail-Sicherheit, die schädliche Nachrichten zuverlässig abfängt, und die gezielte Sensibilisierung der Mitarbeitenden, die menschliches Fehlverhalten reduziert. Beide Maßnahmen lassen sich direkt den geforderten Bereichen Risikoanalyse und Reaktionsfähigkeit zuordnen und sind damit auch prüfungsrelevant für die anstehenden Audits.
E-Mail-Sicherheit und Sensibilisierung als Kernbausteine der Compliance
Für Unternehmen, die ihre NIS-2-Umsetzung jetzt noch abschließen oder nachschärfen müssen, bietet AWM AwareX zwei aufeinander abgestimmte Lösungen. AWM Schutz sichert den E-Mail-Kanal mehrstufig ab: Anti-Phishing- und Anti-Malware-Filter, Sandbox-Analyse für Anhänge und Links, Datenverlustprävention, E-Mail-Verschlüsselung, ein Notfall-Postfach für den Ernstfall sowie eine bis zu zehn Jahre manipulationsgeschützte Archivierung erfüllen zentrale Anforderungen an Risikomanagement und Nachweispflicht. AWM Sensibilisierung ergänzt diesen technischen Schutz um realistische Phishing-Simulationen und adaptive Schulungen, die sich an der aktuellen Bedrohungslage orientieren – inklusive eines Kultur- und Verhaltens-Dashboards, das Führungskräften die Wirksamkeit der Maßnahmen transparent macht. Gerade weil bis zu 9 von 10 Cyberangriffen laut BSI beim Menschen ansetzen, lässt sich das Risiko ohne eine Kombination aus Technik und Awareness nicht wirksam reduzieren.
Jetzt handeln, bevor die Frist verstreicht
Mit dem 1. Oktober 2026 endet die Übergangsfrist für die NIS-2-Umsetzung – Unternehmen, die ihre Risikomanagementmaßnahmen noch nicht vollständig dokumentiert und umgesetzt haben, sollten die verbleibenden Wochen gezielt nutzen. Eine belastbare E-Mail-Sicherheitslösung und ein etabliertes Awareness-Programm lassen sich vergleichsweise schnell einführen und liefern zugleich einen direkten Beitrag zur Nachweisfähigkeit gegenüber Aufsichtsbehörden.