Ransomware bleibt eine der teuersten Bedrohungen für Unternehmen in Deutschland, Österreich und der Schweiz – und die aktuellen Zahlen für 2026 zeigen keine Entspannung. Nach Auswertungen des Sicherheitsanbieters Bitdefender für das erste Halbjahr 2026 sind Angriffe in der DACH-Region spürbar gestiegen, während gleichzeitig auch die Kosten eines erfolgreichen Angriffs weiter zunehmen. Grund genug, die eigene Widerstandsfähigkeit gegen Verschlüsselungstrojaner und Datendiebstahl kritisch zu prüfen – insbesondere mit Blick auf Backup-Strategien, Archivierung und die Kommunikationsfähigkeit im Ernstfall.
Aktuelle Zahlen zur Ransomware-Lage in Deutschland, Österreich und der Schweiz
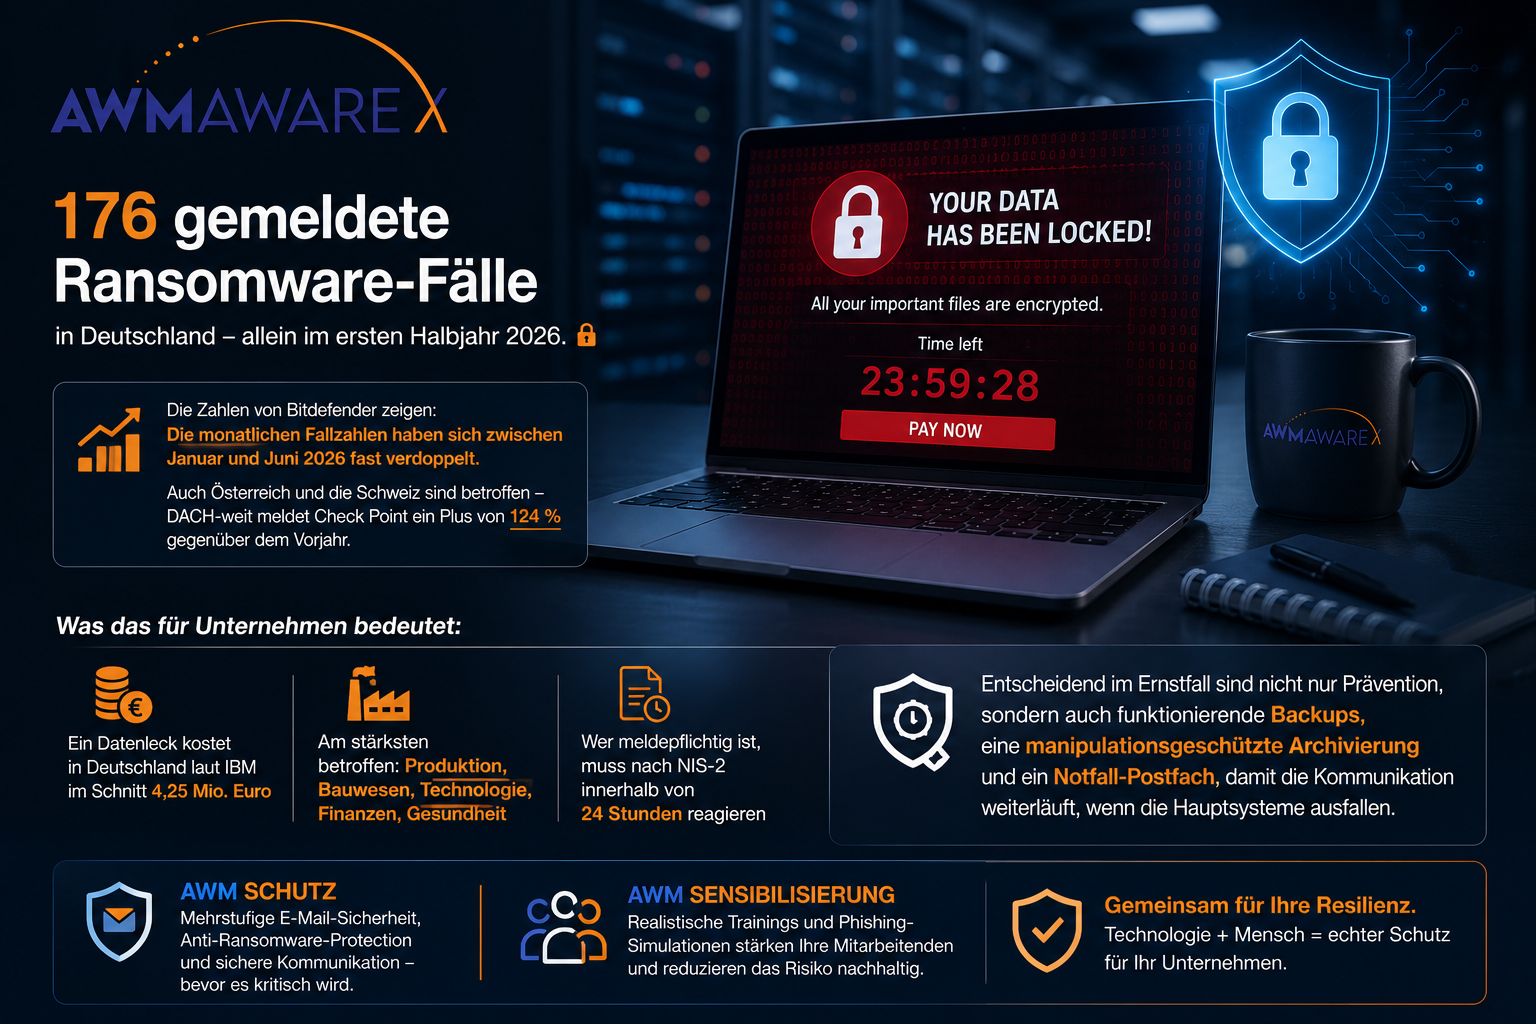
Laut der Bitdefender-Auswertung öffentlich bekannt gewordener Opfer von Ransomware-Gruppen liegt Deutschland mit 176 Fällen im ersten Halbjahr 2026 auf Rang vier weltweit, die Schweiz verzeichnet 35 und Österreich 29 gemeldete Opfer. Besonders auffällig: In Deutschland hat sich die monatliche Fallzahl im Jahresverlauf nahezu verdoppelt, von 22 Fällen im Januar auf 42 Fälle im Juni 2026. Eine weitere Analyse von Check Point Software Technologies beziffert den Anstieg der Cyberangriffe in der gesamten DACH-Region gegenüber dem Vorjahr auf 124 Prozent, wobei rund 82 Prozent aller registrierten Vorfälle der Region auf deutsche Organisationen entfallen. Am häufigsten betroffen sind Unternehmen aus Produktion, Bauwesen, Technologie, Finanzen und Gesundheitswesen. Zu den aktivsten Ransomware-Gruppen zählen laut Bitdefender aktuell Qilin, The Gentlemen und Akira.
Teure Folgen: Was ein Ransomware-Angriff heute kostet
Ein aktueller IBM-Report beziffert die durchschnittlichen Kosten eines Datenlecks für Unternehmen in Deutschland 2026 auf 4,25 Millionen Euro. Als einen Treiber dieser steigenden Kosten nennt die Studie den zunehmenden Einsatz künstlicher Intelligenz durch Angreifer: Bereits jedes vierte untersuchte Datenleck wurde demnach durch KI-gestützte Methoden ermöglicht oder beschleunigt. Auf volkswirtschaftlicher Ebene beziffert der Digitalverband Bitkom in seiner Studie zum Wirtschaftsschutz den jährlichen Gesamtschaden durch Datendiebstahl, Spionage und Sabotage in Deutschland auf 289,2 Milliarden Euro. Wie öffentlichkeitswirksam einzelne Vorfälle werden können, zeigte der Angriff auf die Deutsche Bahn im Februar 2026, bei dem Buchungssysteme, App und Anzeigetafeln zeitweise ausfielen.
Wie Angreifer in Unternehmensnetzwerke gelangen
Ransomware-Gruppen nutzen unterschiedliche Wege in Unternehmensnetzwerke: kompromittierte Zugangsdaten, ungepatchte Schwachstellen in Software wie im Fall der Cl0p-Angriffswelle über eine kritische Lücke in Oracle E-Business Suite, sowie nach wie vor E-Mail-Anhänge und Links mit Schadcode. Einmal im Netzwerk, verschlüsseln die Angreifer Daten und drohen zusätzlich mit der Veröffentlichung gestohlener Informationen, um den Druck auf die Opfer zu erhöhen. Diese Kombination aus Verschlüsselung und Erpressung macht schnelle Wiederherstellung und eine funktionierende Notfallkommunikation zu entscheidenden Erfolgsfaktoren im Ernstfall. Wie weitreichend eine einzelne Schwachstelle wirken kann, zeigt die Cl0p-Angriffswelle über Oracle E-Business Suite: Bis November standen bereits rund 29 Organisationen namentlich auf der Leak-Seite der Angreifer, weitere Unternehmen waren betroffen, ohne dass dies öffentlich bekannt wurde.
Handlungsfelder: Prävention, Backup und Notfallkommunikation
Ein wirksames Schutzkonzept gegen Ransomware braucht mehrere ineinandergreifende Bausteine.
Technische Maßnahmen:
- Sandbox-Analyse für E-Mail-Anhänge und Links, bevor sie das Postfach erreichen
- Datenverlustprävention, damit gestohlene Daten nicht unbemerkt das Unternehmen verlassen
- Manipulationsgeschützte Archivierung von E-Mails über mehrere Jahre für Nachvollziehbarkeit und Wiederherstellung
- Ein separates Notfall-Postfach, damit die E-Mail-Kommunikation auch während eines Angriffs auf die Hauptsysteme weiterläuft
Organisatorische Maßnahmen:
- Regelmäßige, getestete Backups unabhängig von den Produktivsystemen
- Klare Meldewege für Sicherheitsvorfälle gemäß den NIS-2-Fristen von 24 Stunden für die Erstmeldung, 72 Stunden für den Zwischenbericht und einem Monat für den Abschlussbericht
- Security-Awareness-Schulungen, die Mitarbeitende für verdächtige Anhänge, Links und ungewöhnliche Systemmeldungen sensibilisieren
Auch für Unternehmen mit DORA-Pflichten im Finanzsektor oder auf dem Weg zu einer ISO-27001-Zertifizierung gehören Backup-Management, Notfallplanung und ein dokumentiertes Meldewesen zu den regelmäßig geprüften Kontrollen – ein funktionierendes Konzept gegen Ransomware zahlt damit direkt auf die Compliance ein.
Wie AWM AwareX Unternehmen dabei unterstützt
Mit AWM Schutz bietet AWM AwareX eine mehrstufige E-Mail-Sicherheitslösung mit Sandbox-Analyse für Anhänge und Links, Datenverlustprävention, E-Mail-Verschlüsselung, einem Notfall-Postfach für den Ernstfall sowie einer bis zu zehnjährigen, manipulationsgeschützten Archivierung – ergänzt um den Schutz von Social-Media-Accounts des Unternehmens. Mit AWM Sensibilisierung schärfen realistische Simulationen und adaptive Schulungen das Bewusstsein der Belegschaft für die Einfallstore von Ransomware, während ein Kultur- und Verhaltens-Dashboard Führungskräften einen fundierten Überblick über den Sicherheitsstand im Unternehmen gibt.Angesichts steigender Fallzahlen und Kosten lohnt sich eine ehrliche Bestandsaufnahme der eigenen Backup-, Archivierungs- und Kommunikationsstrategie für den Ernstfall. Sprechen Sie uns für ein unverbindliches Gespräch an: Wir zeigen Ihnen, wie AWM Schutz und AWM Sensibilisierung Ihr Unternehmen gegen Ransomware und Datenverlust absichern können.