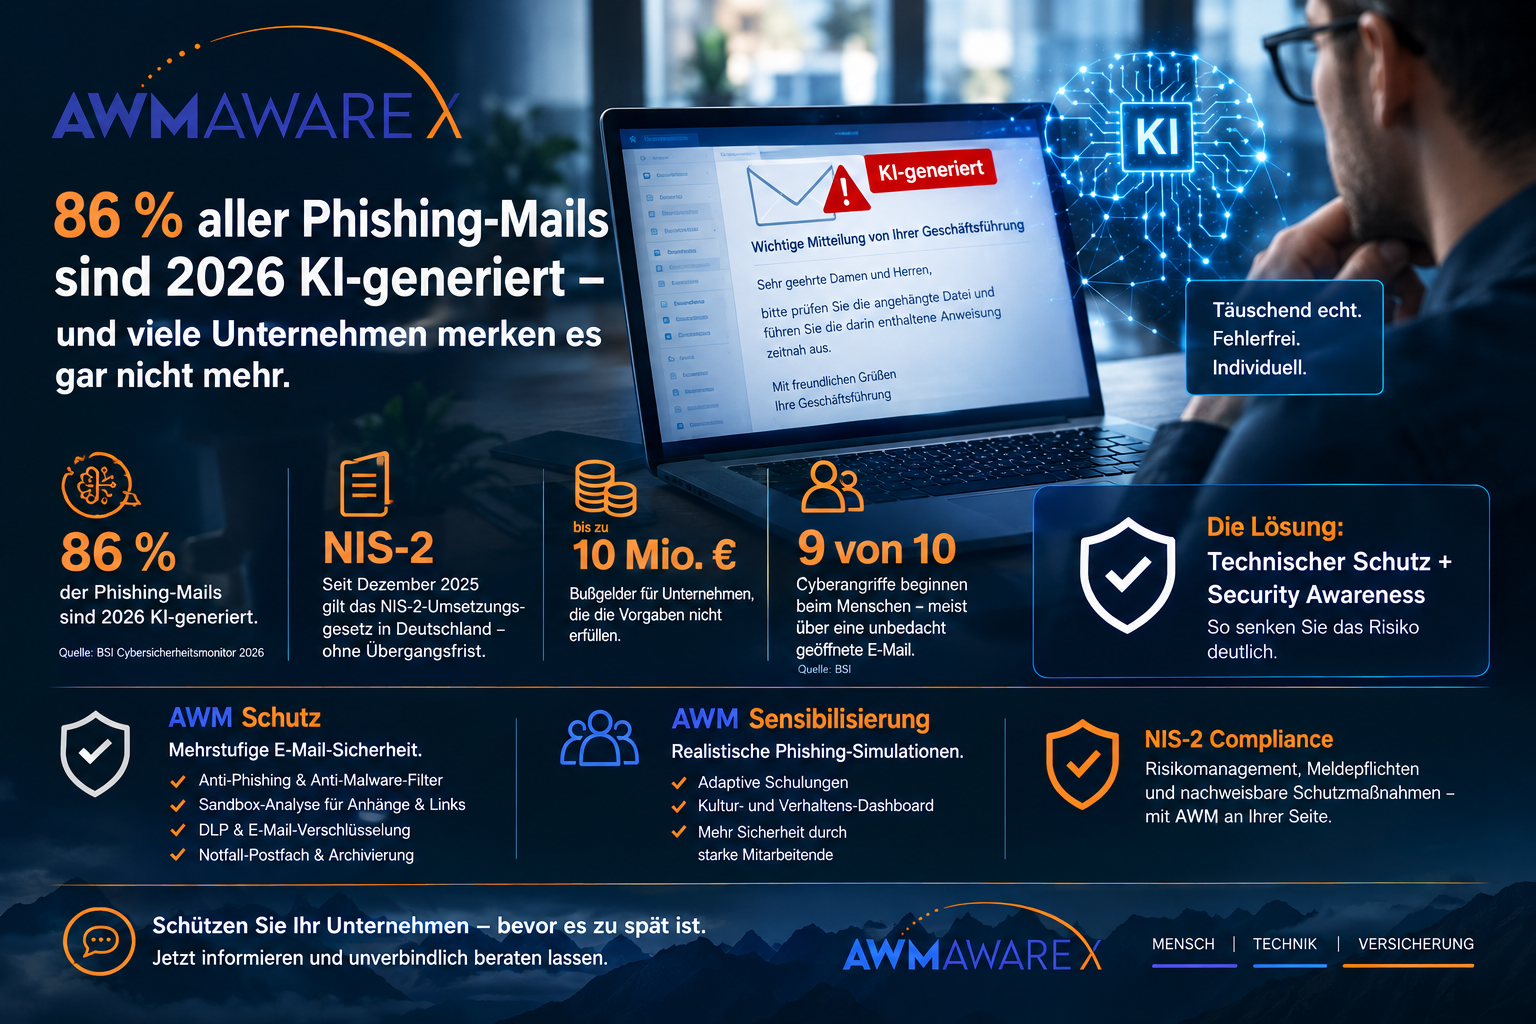
E-Mails, die täuschend echt wirken, keine Rechtschreibfehler mehr enthalten und exakt auf den Empfänger zugeschnitten sind: Laut dem BSI Cybersicherheitsmonitor 2026 nutzen inzwischen 86 Prozent der Phishing-Angriffe generative KI. Gleichzeitig gilt seit Dezember 2025 in Deutschland das NIS-2-Umsetzungsgesetz, und zwar ohne Übergangsfrist und mit Bußgeldern von bis zu 10 Millionen Euro. Für rund 29.500 betroffene Unternehmen in Deutschland treffen beide Entwicklungen in diesen Wochen aufeinander: eine wachsende Bedrohung durch täuschend echte E-Mails und eine gesetzliche Pflicht, genau davor besser geschützt zu sein.
Phishing-Mails werden immer schwerer zu erkennen
Klassische Erkennungsmerkmale von Phishing-Mails verschwinden zunehmend. Holprige Formulierungen, falsche Anreden oder generische Betreffzeilen, an denen Mitarbeitende verdächtige Nachrichten früher erkennen konnten, fehlen bei KI-generierten Angriffen fast vollständig. Laut BSI Cybersicherheitsmonitor 2026 sind mittlerweile 86 Prozent der Phishing-Mails mit generativer KI erstellt. Hinzu kommt: Fertige Phishing-Kits für personalisierte Angriffskampagnen sind bereits für wenige Euro im Monat erhältlich, kommerzielle Spionagesoftware startet laut Monitor bei rund 60 Euro monatlich. Die Einstiegshürde für Angreifer sinkt damit weiter, während die Erfolgsquote steigt.
Die aktuelle Bedrohungslage in Zahlen
Der BSI Cybersicherheitsmonitor 2026 zeichnet ein deutliches Bild der Lage. Wichtige Ergebnisse im Überblick:
- 27 Prozent der Internetnutzerinnen und -nutzer in Deutschland waren bereits Opfer von Cyberkriminalität, 11 Prozent davon allein in den vergangenen zwölf Monaten.
- 88 Prozent der Betroffenen erlitten dabei einen Schaden, ein Drittel davon einen direkten finanziellen Verlust.
- Im Unternehmensumfeld verzeichnete laut ergänzendem Cyber Security Report 2026 rund jedes fünfte kleine und mittlere Unternehmen einen erfolgreichen Angriff, bei Großunternehmen war es rund jedes dritte.
- 74 Prozent der Befragten halten ihre Passwörter für sicher, doch nur zwischen 25 und 40 Prozent nutzen tatsächlich eine Zwei-Faktor-Authentifizierung.
NIS-2 verschärft die Pflichten, und zwar ohne Übergangsfrist
Parallel zur wachsenden Bedrohungslage ist seit dem 6. Dezember 2025 das NIS-2-Umsetzungs- und Cybersicherheitsstärkungsgesetz (NIS2UmsuCG) in Kraft. Es betrifft rund 29.500 Unternehmen aus 18 Sektoren in Deutschland, und das ohne Übergangsfrist: Die gesetzlichen Pflichten gelten bereits ab dem Tag der Verkündung. Betroffene Organisationen mussten sich bis zum 6. März 2026 beim BSI registrieren und müssen künftig Sicherheitsvorfälle nach einem gestuften Verfahren melden, mit Frühwarnung nach 24 Stunden, Meldung nach 72 Stunden und Abschlussbericht nach einem Monat. Das Gesetz schreibt zudem Risikomanagementmaßnahmen in zehn Bereichen vor, darunter Backup-Management, Lieferkettensicherheit und Multi-Faktor-Authentifizierung. Bei Verstößen drohen Bußgelder von bis zu 10 Millionen Euro, für Unternehmen ab 50 Mitarbeitenden oder mehr als 10 Millionen Euro Umsatz zusätzlich eine persönliche Haftung der Geschäftsführung.
Betroffen sind unter anderem Unternehmen aus den Sektoren Energie, Gesundheit, digitale Infrastruktur, Transport und Finanzwesen sowie zahlreiche weitere Organisationen ab einer bestimmten Unternehmensgröße, insbesondere KRITIS-Betreiber. Aber auch Unternehmen, die aktuell nicht unmittelbar unter NIS-2 fallen, orientieren sich zunehmend an vergleichbaren Standards wie ISO 27001, um für künftige regulatorische Anforderungen sowie für Anfragen von Kunden und Lieferketten gerüstet zu sein.
Der Mensch bleibt das wichtigste Einfallstor
So unterschiedlich die beiden Entwicklungen auf den ersten Blick wirken, sie treffen an derselben Stelle zusammen: beim Menschen. Laut BSI beginnen bis zu 9 von 10 Cyberangriffen bei Mitarbeitenden, etwa durch eine unbedacht geöffnete E-Mail oder einen angeklickten Link. Technische Schutzmaßnahmen allein reichen deshalb nicht aus, wenn KI-generierte Phishing-Mails kaum noch von echter Kommunikation zu unterscheiden sind. NIS-2 trägt dem Rechnung: Awareness- und Schulungsmaßnahmen gehören ausdrücklich zu den geforderten Risikomanagementmaßnahmen.
Was Unternehmen jetzt konkret tun sollten
Für NIS-2-pflichtige Unternehmen, und für alle anderen, die ihre E-Mail-Sicherheit auf ein zeitgemäßes Niveau bringen wollen, empfiehlt sich ein zweigleisiger Ansatz.
Auf der technischen Seite braucht es mehrstufigen Schutz, der Phishing-Mails, Malware und Spam zuverlässig abfängt, verdächtige Anhänge und Links in einer Sandbox analysiert, vertrauliche Daten vor unbefugtem Abfluss schützt und die E-Mail-Kommunikation verschlüsselt. Genau hier setzt AWM Schutz an: mit Anti-Phishing- und Anti-Malware-Filtern, Sandbox-Analyse, Datenverlustprävention, E-Mail-Verschlüsselung, einem Notfall-Postfach für den Ernstfall sowie einer bis zu zehn Jahre manipulationsgeschützten Archivierung.Auf der organisatorischen Seite braucht es Mitarbeitende, die auch KI-generierte Phishing-Versuche erkennen. AWM Sensibilisierung bietet dafür realistische Phishing-Simulationen, adaptive Schulungen auf Basis aktueller Bedrohungslagen sowie ein Kultur- und Verhaltens-Dashboard, mit dem Führungskräfte den Sensibilisierungsstand ihrer Organisation nachvollziehen können.