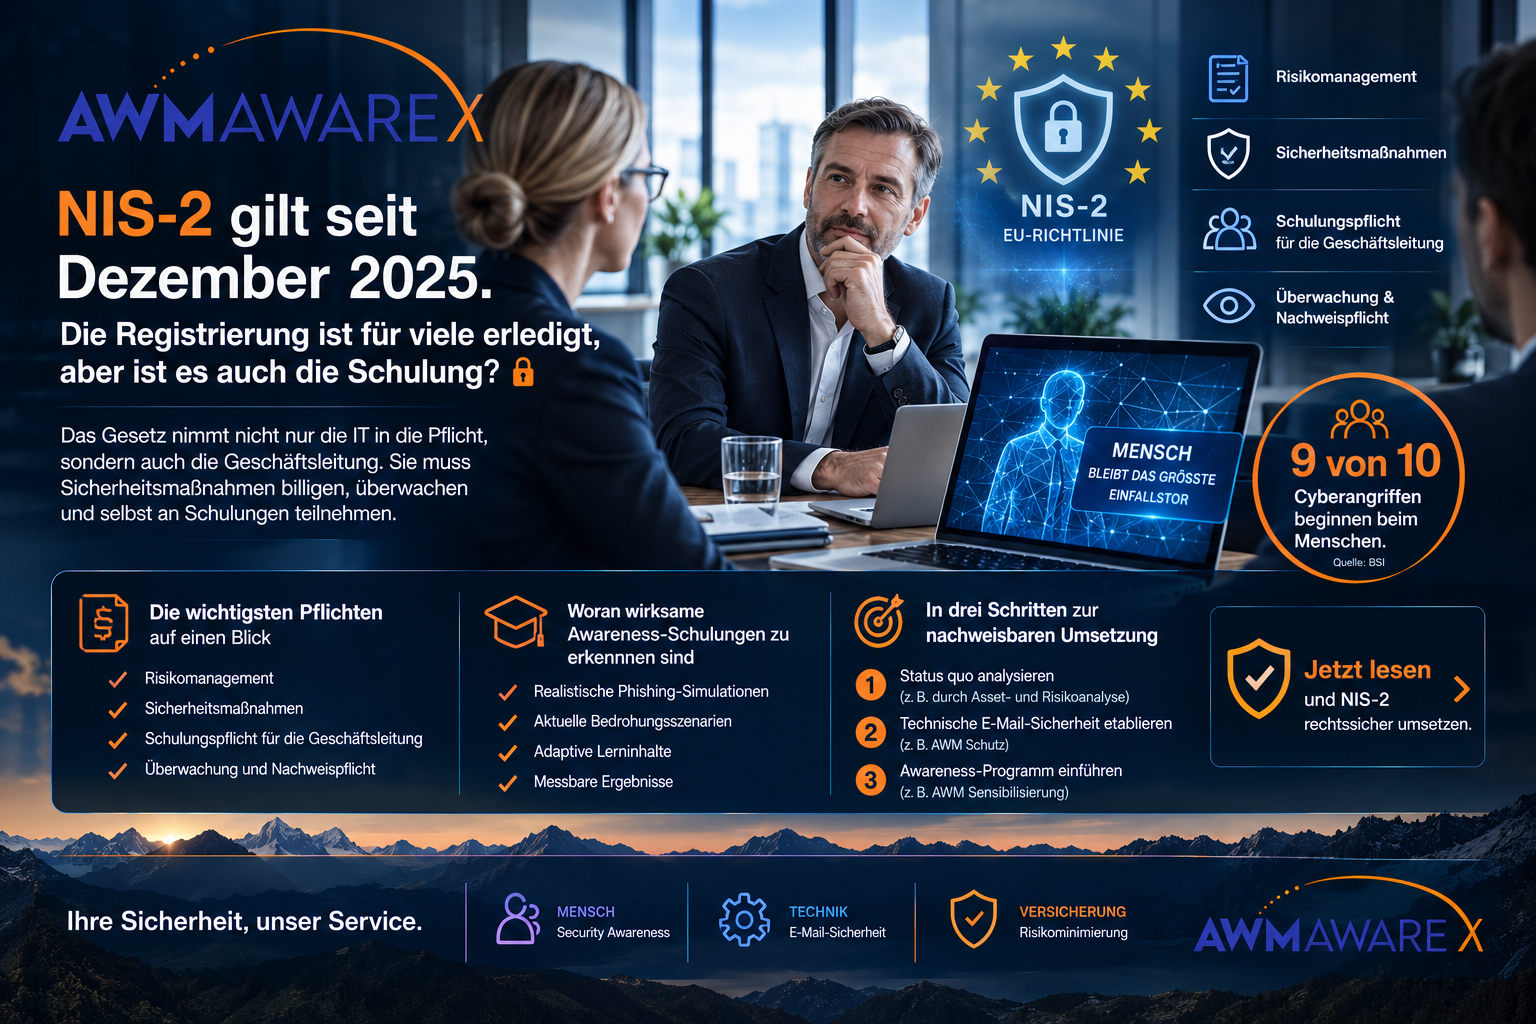
Seit dem 6. Dezember 2025 gilt in Deutschland das NIS-2-Umsetzungsgesetz, und zwar ohne Übergangsfrist. Die Registrierungsphase beim Bundesamt für Sicherheit in der Informationstechnik (BSI) ist inzwischen weitgehend abgeschlossen. Nun rückt die eigentliche Arbeit in den Mittelpunkt: die dauerhafte, nachweisbare Umsetzung der Pflichten im Alltag. Ein Thema wird dabei häufig unterschätzt, nämlich die Schulung von Geschäftsleitung und Mitarbeitenden.
Wo Unternehmen bei NIS-2 aktuell stehen
Nach Berichten unter Berufung auf das BSI waren bis Ende Mai 2026 rund 18.500 von geschätzt 29.500 betroffenen Einrichtungen registriert. Mitte Juli fehlten demnach noch etwa 11.000 Betriebe; das BSI hatte eine Duldungsfrist bis zum 31. Juli eingeräumt. Wer sich registriert hat, hat damit allerdings nur den ersten Schritt erledigt. Die Registrierung beantwortet die Frage, ob ein Unternehmen betroffen ist. Sie sagt nichts darüber aus, ob die geforderten Maßnahmen tatsächlich wirken.
Was das Gesetz von Unternehmen verlangt
Betroffene Unternehmen müssen geeignete, verhältnismäßige und wirksame technische und organisatorische Maßnahmen ergreifen. Dazu zählen unter anderem:
- Risikoanalyse und Sicherheitskonzepte, die regelmäßig überprüft werden
- Vorfallsmanagement mit einer Frühwarnung an das BSI binnen 24 Stunden, einer detaillierten Meldung nach 72 Stunden und einem Abschlussbericht nach einem Monat
- Backup-Konzepte, Schwachstellenmanagement und Lieferkettensicherheit
- Mehrfaktor-Authentisierung für sensible Zugänge
- Schulungen zur Cybersicherheit für Leitungsebene und Beschäftigte
Bei Verstößen drohen Bußgelder von bis zu 10 Millionen Euro. Hinzu kommt die Verantwortung der Geschäftsleitung: Sie muss die Maßnahmen billigen und überwachen und kann diese Aufgabe nicht vollständig delegieren. Bei Pflichtverletzungen kann sie persönlich haftbar gemacht werden.
Warum der Faktor Mensch im Mittelpunkt steht
Die Schulungspflicht ist keine bürokratische Randnotiz. Laut BSI starten bis zu 9 von 10 Cyberangriffen beim Menschen, häufig über eine gut gemachte E-Mail. Phishing, gefälschte Rechnungen und täuschend echte Nachrichten von vermeintlichen Vorgesetzten sind nach wie vor die Einfallstore, über die Schadsoftware ins Netzwerk gelangt oder Zugangsdaten abgegriffen werden. Selbst die beste Technik bleibt lückenhaft, wenn Beschäftigte Warnsignale nicht erkennen.
Gerade deshalb reicht eine jährliche Pflichtunterweisung mit anschließendem Abhaken kaum aus. Wirksame Awareness-Arbeit orientiert sich an der aktuellen Bedrohungslage, wird regelmäßig wiederholt und macht Fortschritte messbar. Nur dann lässt sich gegenüber Aufsicht, Prüfern und Geschäftspartnern auch belegen, dass die Maßnahmen im Unternehmen ankommen.
Typische Lücken in der Praxis
In der Beratung von Unternehmen ohne eigene IT-Abteilung zeigen sich immer wieder ähnliche Muster. Schulungen finden einmalig statt und geraten danach in Vergessenheit. Neue Beschäftigte werden erst Monate nach dem Eintritt unterwiesen. Die Teilnahme wird nicht dokumentiert, und die Geschäftsleitung selbst nimmt nicht teil, obwohl das Gesetz gerade sie in die Pflicht nimmt. Hinzu kommt, dass Awareness oft als reine IT-Aufgabe verstanden wird, obwohl es im Kern um Organisation, Kultur und Verantwortung geht.
Gerade kleinere und mittlere Unternehmen, die als Zulieferer oder Dienstleister mittelbar von NIS-2 betroffen sind, sollten das Thema ernst nehmen. Größere Auftraggeber geben ihre Anforderungen an die Lieferkette weiter und fragen zunehmend nach Nachweisen zu Sicherheitsmaßnahmen und Schulungen.
Woran eine wirksame Schulung zu erkennen ist
Unternehmen, die die Anforderungen nicht nur formal erfüllen wollen, sollten auf einige Merkmale achten:
- Praxisnähe: Realistische Phishing-Simulationen zeigen, wie Mitarbeitende im Ernstfall reagieren, ohne sie bloßzustellen.
- Aktualität: Inhalte greifen aktuelle Angriffsmuster auf, statt jedes Jahr dieselben Folien zu zeigen.
- Nachweisbarkeit: Teilnahme und Lernfortschritt werden dokumentiert, damit Sie Ihre Maßnahmen belegen können.
- Führungssicht: Die Geschäftsleitung erhält einen Überblick über Sicherheitskultur und Verhalten im Unternehmen.
- Verzahnung mit der Technik: Schulung und E-Mail-Schutz ergänzen sich, denn nicht jede Bedrohung lässt sich allein durch Training abfangen.
In drei Schritten zur nachweisbaren Umsetzung
Wer jetzt strukturiert vorgeht, schafft Klarheit und reduziert Aufwand im Ernstfall:
- Status klären: Prüfen Sie, welche Schulungen bereits stattgefunden haben, wen sie erreicht haben und was dokumentiert ist.
- Verantwortung festlegen: Benennen Sie, wer in der Geschäftsleitung das Thema verantwortet, und planen Sie deren eigene Teilnahme fest ein.
- Regelmäßigkeit etablieren: Setzen Sie auf kurze, wiederkehrende Lerneinheiten und Simulationen statt auf eine einmalige Großveranstaltung.
Wie AWM AwareX Sie unterstützt
Mit AWM Sensibilisierung bietet AWM AwareX ein Security-Awareness-Programm, das genau hier ansetzt: realistische Phishing-Simulationen, adaptive Schulungen auf Basis aktueller Bedrohungen und ein Dashboard, das Führungskräften Kultur und Verhalten im Unternehmen sichtbar macht. Ergänzend schützt AWM Schutz den E-Mail-Verkehr mehrstufig, unter anderem mit Anti-Phishing, Anti-Malware, Sandbox-Analyse für Anhänge und Links, Datenverlustprävention und revisionssicherer Archivierung. So greifen Mensch und Technik ineinander.