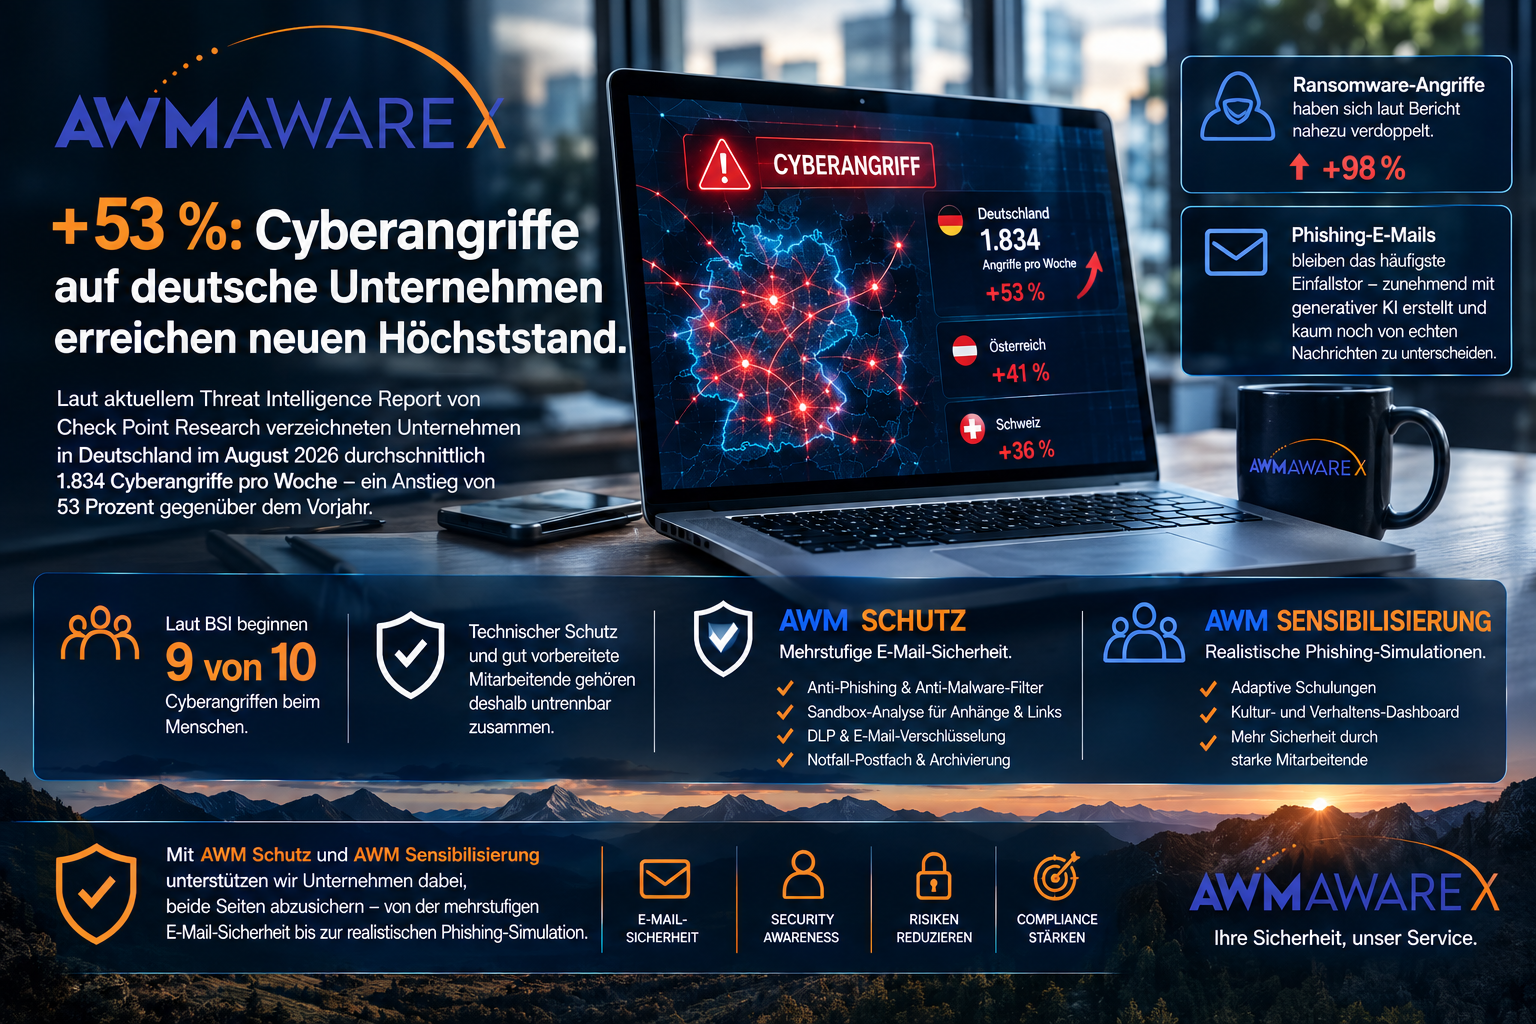
Die Bedrohungslage für Unternehmen in Deutschland, Österreich und der Schweiz hat sich im August 2026 erneut verschärft. Laut dem aktuellen Threat Intelligence Report von Check Point Research verzeichneten deutsche Unternehmen im Schnitt 1.834 Cyberangriffe pro Woche – ein Anstieg von 53 Prozent gegenüber dem Vorjahresmonat und der stärkste prozentuale Zuwachs im gesamten deutschsprachigen Raum. Die Zahlen zeigen deutlich: Cybersicherheit ist längst keine Frage der Unternehmensgröße oder Branche mehr, sondern eine Frage der Vorbereitung. Gerade kleinere und mittlere Unternehmen ohne eigene IT-Abteilung geraten dabei zunehmend ins Visier, weil Angreifer hier auf weniger ausgebaute Schutzmechanismen treffen.
Die Zahlen im DACH-Vergleich
Auch in Österreich und der Schweiz zeigt der Trend klar nach oben. Österreichische Unternehmen registrierten im August durchschnittlich 2.468 Angriffe pro Woche (+41 Prozent), Schweizer Unternehmen 1.515 Angriffe pro Woche (+36 Prozent). Weltweit lag der Durchschnitt bei 2.422 Angriffen pro Woche – ein Plus von 4 Prozent gegenüber Juli und 22 Prozent gegenüber August 2025. Laut Check Point Research handelt es sich dabei nicht um einen saisonalen Ausschlag, sondern um einen anhaltenden Trend seit Mai 2026. Besonders betroffen sind laut Bericht in Deutschland Bildungseinrichtungen, Unternehmensdienstleister und die Telekommunikationsbranche, in der Schweiz vor allem der öffentliche Sektor und das Gesundheitswesen. Weltweit führt der Bildungssektor mit 5.354 Angriffen pro Woche die Statistik an.
Phishing bleibt das Einfallstor Nummer eins
Über alle Branchen hinweg bestätigt der Bericht: Phishing-E-Mails sind weiterhin die häufigste Methode, mit der sich Angreifer Zugang zu Unternehmensnetzwerken verschaffen. Ein wachsender Teil dieser Angriffe wird inzwischen mithilfe generativer KI erstellt – die gefälschten Nachrichten wirken dadurch täuschend echt und sind für Mitarbeitende immer schwerer von legitimer Kommunikation zu unterscheiden. Patrick Fetter, Cyber Security Evangelist bei Check Point, betont, dass sich Cyberrisiken derzeit „gleichzeitig auf mehreren Ebenen“ ausweiten und Unternehmen einen einheitlichen Schutzansatz über Netzwerk, Cloud, Endgeräte, E-Mail und KI-Nutzung benötigen. Für viele kleinere Unternehmen bedeutet das vor allem: Ein einzelner Virenschutz oder Spam-Filter reicht gegen die aktuelle Angriffsqualität nicht mehr aus, da gefälschte Absender, Links und Anhänge oft erst in einer isolierten Umgebung als schädlich erkennbar sind.
Ransomware nimmt deutlich zu
Besonders alarmierend: Laut Check Point Research hat sich die Zahl der Ransomware-Angriffe im betrachteten Zeitraum nahezu verdoppelt. Da Ransomware-Attacken in den meisten Fällen über eine kompromittierte E-Mail oder einen manipulierten Anhang beginnen, bleibt eine mehrstufige E-Mail-Sicherheit die wirksamste erste Verteidigungslinie gegen diese Entwicklung. Marco Pierro, Country Manager bei Check Point Schweiz, rät Unternehmen mit sensiblen Daten, „nicht auf den nächsten Vorfall zu warten“, sondern jetzt in vorausschauende, KI-gestützte Prävention zu investieren.
Der Mensch entscheidet über die Sicherheit
Diese Entwicklung deckt sich mit einer Kernaussage, die auch das Bundesamt für Sicherheit in der Informationstechnik (BSI) wiederholt trifft: Bis zu 9 von 10 Cyberangriffen nehmen ihren Ausgang beim Menschen. Technische Schutzmaßnahmen allein reichen daher nicht aus – erst in Kombination mit gut vorbereiteten, sensibilisierten Mitarbeitenden entsteht ein belastbarer Schutzwall gegen Phishing, Ransomware und KI-gestützte Angriffsversuche.
Was Unternehmen jetzt tun sollten
Für Unternehmen, die unter den Anwendungsbereich von NIS-2 oder DORA fallen oder eine ISO-27001-Zertifizierung anstreben, sind die aktuellen Zahlen ein zusätzlicher Anlass, die eigene Sicherheitsarchitektur zu überprüfen. Sinnvolle Sofortmaßnahmen sind:
- Mehrstufige E-Mail-Sicherheit mit Anti-Phishing-, Anti-Malware- und Anti-Spam-Schutz sowie Sandbox-Prüfung von Anhängen und Links
- Regelmäßige, realistische Phishing-Simulationen zur Einschätzung des tatsächlichen Risikos im eigenen Unternehmen
- Adaptive Schulungen, die sich an aktuellen Bedrohungsmustern orientieren statt an statischen Inhalten
- Ein durchdachter Notfallplan für den Fall einer erfolgreichen Kompromittierung, inklusive Notfall-Postfach und manipulationsgeschützter Archivierung
Diese Maßnahmen lassen sich zudem gut mit den Nachweispflichten aus NIS-2 und DORA verbinden, da sie sowohl technische als auch organisatorische Schutzmaßnahmen dokumentierbar machen. Auch Unternehmen ohne eigene IT-Abteilung können diese Standards mit einer passenden Lösung von außen erfüllen, ohne zusätzliches Fachpersonal aufbauen zu müssen.
AWM AwareX: Schutz und Sensibilisierung aus einer Hand
Genau hier setzt AWM AwareX an. Mit AWM Schutz bieten wir eine mehrstufige E-Mail-Sicherheitslösung, die Phishing-Mails, Schadsoftware und Spam zuverlässig abfängt, Anhänge und Links in einer Sandbox prüft und sensible Daten durch Verschlüsselung und Datenverlustprävention absichert – inklusive Notfall-Postfach und bis zu zehn Jahren manipulationsgeschützter Archivierung. Ergänzend dazu stärkt AWM Sensibilisierung mit realistischen Phishing-Simulationen und adaptiven Schulungen genau den Faktor, der laut BSI über neun von zehn Angriffen entscheidet: den Menschen. Ein Kultur- und Verhaltens-Dashboard gibt Führungskräften zudem jederzeit einen klaren Überblick über den Sicherheitsstand im Unternehmen.