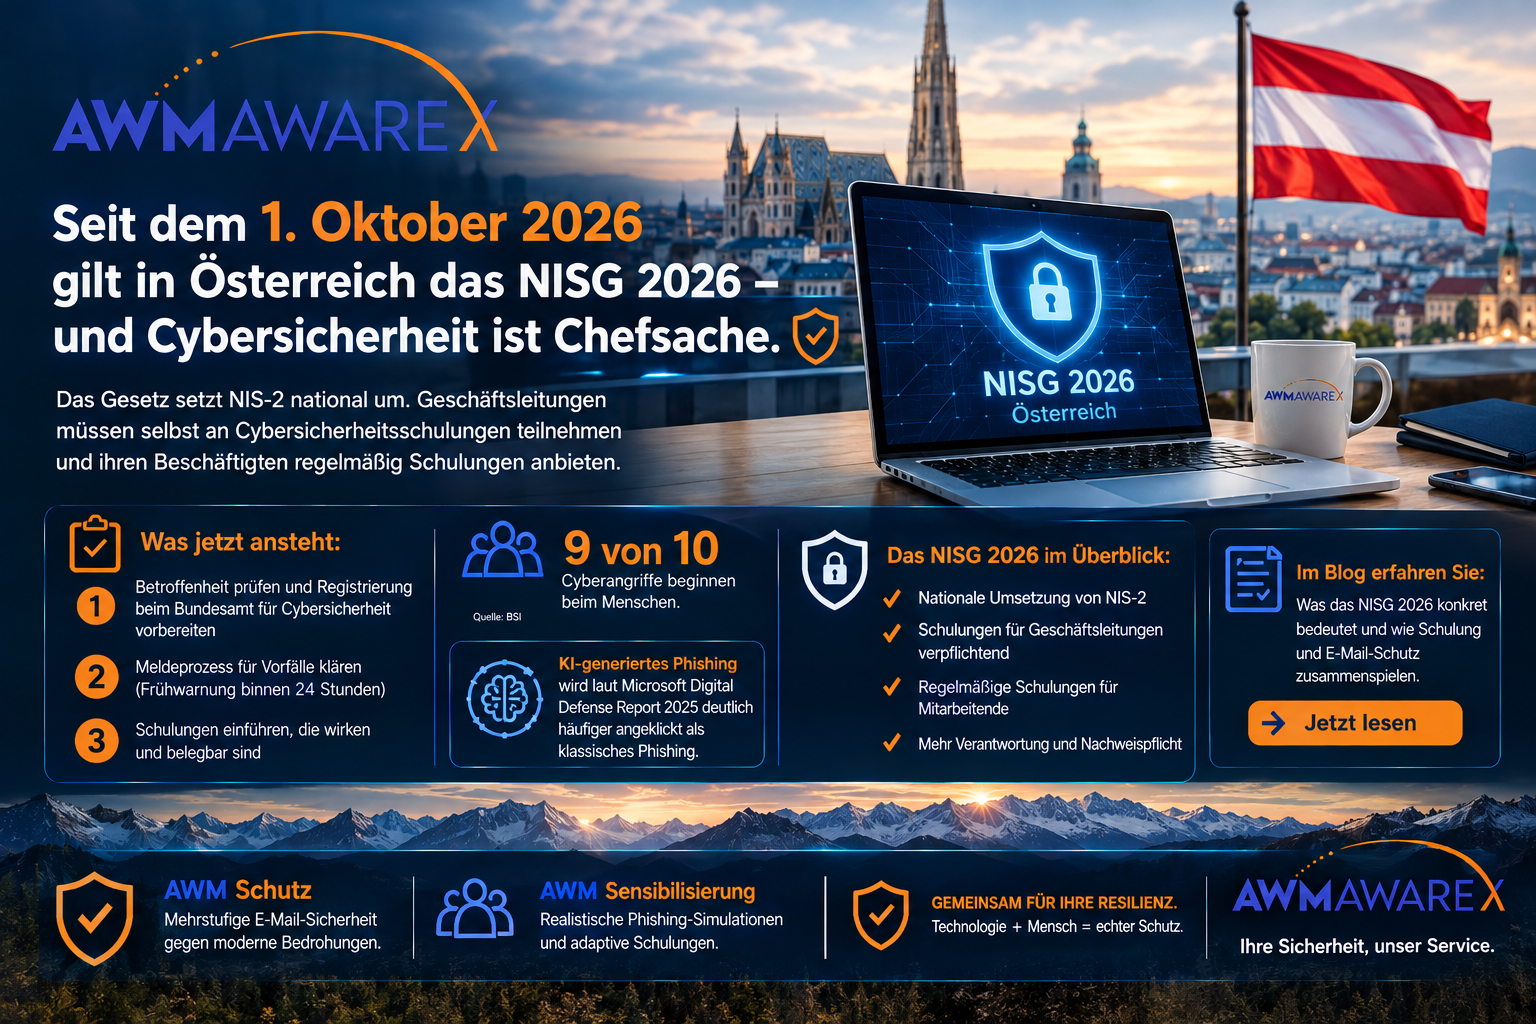
Seit dem 1. Oktober 2026 gilt in Österreich das Netz- und Informationssystemsicherheitsgesetz 2026, kurz NISG 2026. Es ist die österreichische Umsetzung der EU-Richtlinie NIS-2 und wurde bereits am 23. Dezember 2025 kundgemacht. Für viele mittelständische Unternehmen ist damit aus einem Thema der IT-Abteilung eine Aufgabe der Geschäftsleitung geworden. Besonders im Blick: die Pflicht, Cybersicherheit durch Schulungen im Unternehmen zu verankern.
Was das NISG 2026 jetzt von Unternehmen verlangt
Nach der Analyse des Compliance-Anbieters SECJUR betrifft das Gesetz Einrichtungen aus insgesamt 18 Sektoren, darunter Energie, Verkehr, Bankwesen, Gesundheit, digitale Infrastruktur, IKT-Dienste, Chemie, Lebensmittel und das verarbeitende Gewerbe. Für mittlere Unternehmen gilt in der Regel eine Schwelle von mindestens 50 Beschäftigten oder von jeweils mehr als 10 Millionen Euro Umsatz und Bilanzsumme. Die wichtigsten Eckpunkte im Überblick:
- Registrierung: Betroffene Unternehmen müssen sich binnen drei Monaten nach Inkrafttreten beim Bundesamt für Cybersicherheit registrieren, also bis etwa Anfang Januar 2027. Die genaue Form soll eine noch ausstehende Verordnung regeln.
- Meldepflichten: Erhebliche Sicherheitsvorfälle sind per Frühwarnung innerhalb von 24 Stunden, mit einer ausführlichen Meldung nach 72 Stunden und einem Abschlussbericht binnen eines Monats zu melden.
- Nachweise: Eine Selbstdeklaration ist rund zwölf Monate nach Eintritt der Registrierungspflicht fällig, Prüfberichte unabhängiger Stellen können ab Oktober 2028 verlangt werden.
Eine Übergangsfrist für die inhaltlichen Pflichten gibt es laut SECJUR nicht. Wer seine Maßnahmen erst jetzt prüft, sollte also zügig starten. Diese Darstellung ersetzt keine Rechtsberatung; verbindlich ist der Gesetzestext.
Die Schulungspflicht: Cybersicherheit wird Leitungsaufgabe
Ein zentraler Punkt ist die Verantwortung der Leitungsorgane. Geschäftsführer und Vorstände müssen selbst an Cybersicherheitsschulungen teilnehmen und den Beschäftigten regelmäßig Schulungen anbieten. Ein Verstoß gilt als Verwaltungsübertretung. Damit reicht eine einmalige Unterweisung beim Eintritt nicht mehr aus: Gefragt sind wiederkehrende, nachvollziehbar dokumentierte Maßnahmen.
Auch in Deutschland ist die Lage vergleichbar. Das NIS-2-Umsetzungsgesetz ist seit dem 6. Dezember 2025 in Kraft. Laut Berichterstattung macht § 38 BSIG die Cyber-Resilienz zur Leitungsaufgabe, bei grober Fahrlässigkeit kann die Geschäftsführung persönlich haften. Unternehmen mit Standorten in beiden Ländern sollten ihre Schulungskonzepte deshalb einheitlich aufstellen.
Warum der Faktor Mensch im Mittelpunkt steht
Der Gesetzgeber setzt auf Schulungen, weil Angreifer genau dort ansetzen. Laut BSI beginnen bis zu 9 von 10 Cyberangriffen beim Menschen, meist über eine E-Mail. Hinzu kommt, dass Phishing überzeugender wird: Der Microsoft Digital Defense Report 2025 beziffert die Klickrate bei KI-generierten Phishing-Kampagnen auf 54 Prozent, gegenüber 12 Prozent bei klassischen Kampagnen (wiedergegeben von BornCity am 5. Oktober 2026). Perfekte Rechtschreibung und persönliche Ansprache sind damit kein Warnsignal mehr.
Was jetzt sinnvoll ist: ein Schulungsprogramm, das wirkt
Eine Pflichtschulung, die nur abgehakt wird, verändert wenig. Wirksam sind Programme, die Verhalten messbar verbessern. Dazu gehören aus unserer Sicht:
- Realistische Phishing-Simulationen, die aktuelle Angriffsmuster abbilden und Mitarbeitende im Alltag trainieren.
- Adaptive Schulungsinhalte, die sich an der aktuellen Bedrohungslage und am Wissensstand der Teams orientieren.
- Nachvollziehbare Auswertungen, mit denen die Geschäftsleitung Fortschritte erkennt und gegenüber Prüfern belegen kann.
- Technischen Schutz im Hintergrund, damit nicht jede einzelne Fehlentscheidung eines Menschen zum Vorfall wird.
Für die Praxis empfiehlt sich ein dreistufiges Vorgehen. Erstens: klären, ob und in welcher Kategorie Ihr Unternehmen betroffen ist, und die Registrierung vorbereiten. Zweitens: den Ist-Zustand erfassen, also wer bereits geschult wurde, welche Schutzmaßnahmen im E-Mail-Verkehr bestehen und wie ein Vorfall intern gemeldet wird. Drittens: Lücken schließen und die Maßnahmen so dokumentieren, dass sie bei einer späteren Prüfung belegbar sind. Je früher dieser Prozess beginnt, desto weniger Druck entsteht vor den Fristen.
Wie AWM AwareX Unternehmen dabei unterstützt
Genau hier setzen unsere beiden Lösungen an. Mit AWM Sensibilisierung erhalten Ihre Mitarbeitenden realistische Phishing-Simulationen und adaptive Schulungen, die auf aktuellen Bedrohungen basieren. Ein Kultur- und Verhaltens-Dashboard zeigt Führungskräften, wo Ihr Unternehmen steht, inklusive Benchmark-Daten. So lassen sich die geforderten Schulungen belegbar umsetzen.AWM Schutz ergänzt das durch mehrstufige E-Mail-Sicherheit: Anti-Phishing, Anti-Malware, Anti-Spam, Sandbox-Analyse von Anhängen und Links, Datenverlustprävention, E-Mail-Verschlüsselung und ein Notfall-Postfach. Archiviert werden E-Mails bei Bedarf bis zu zehn Jahre manipulationsgeschützt. Beide Bausteine greifen ineinander: Der Mensch wird gestärkt, die Technik fängt ab, was dennoch durchrutscht.