Die E-Mail ist das wichtigste Kommunikationsmittel im Geschäftsalltag – und genau deshalb ein bevorzugter Weg für Angreifer. Rechnungen, Bewerbungen, Lieferavis und Abstimmungen mit Kunden laufen über das Postfach. Wer hier nur auf einen klassischen Spamfilter setzt, lässt eine Lücke offen. In diesem Beitrag zeigen wir, warum mehrstufiger E-Mail-Schutz heute der Standard sein sollte und wie unsere Leistung AWM Schutz im Alltag funktioniert.
Das Problem: Das Postfach ist ein offenes Tor
Laut Bundesamt für Sicherheit in der Informationstechnik (BSI) bietet die Kommunikation über digitale Kanäle wie E-Mail „ein besonders günstiges Umfeld für Social Engineering“. Die bekannteste Form davon ist Phishing: täuschend echte Nachrichten, die zum Klick auf einen Link, zum Öffnen eines Anhangs oder zur Freigabe einer Zahlung verleiten sollen.
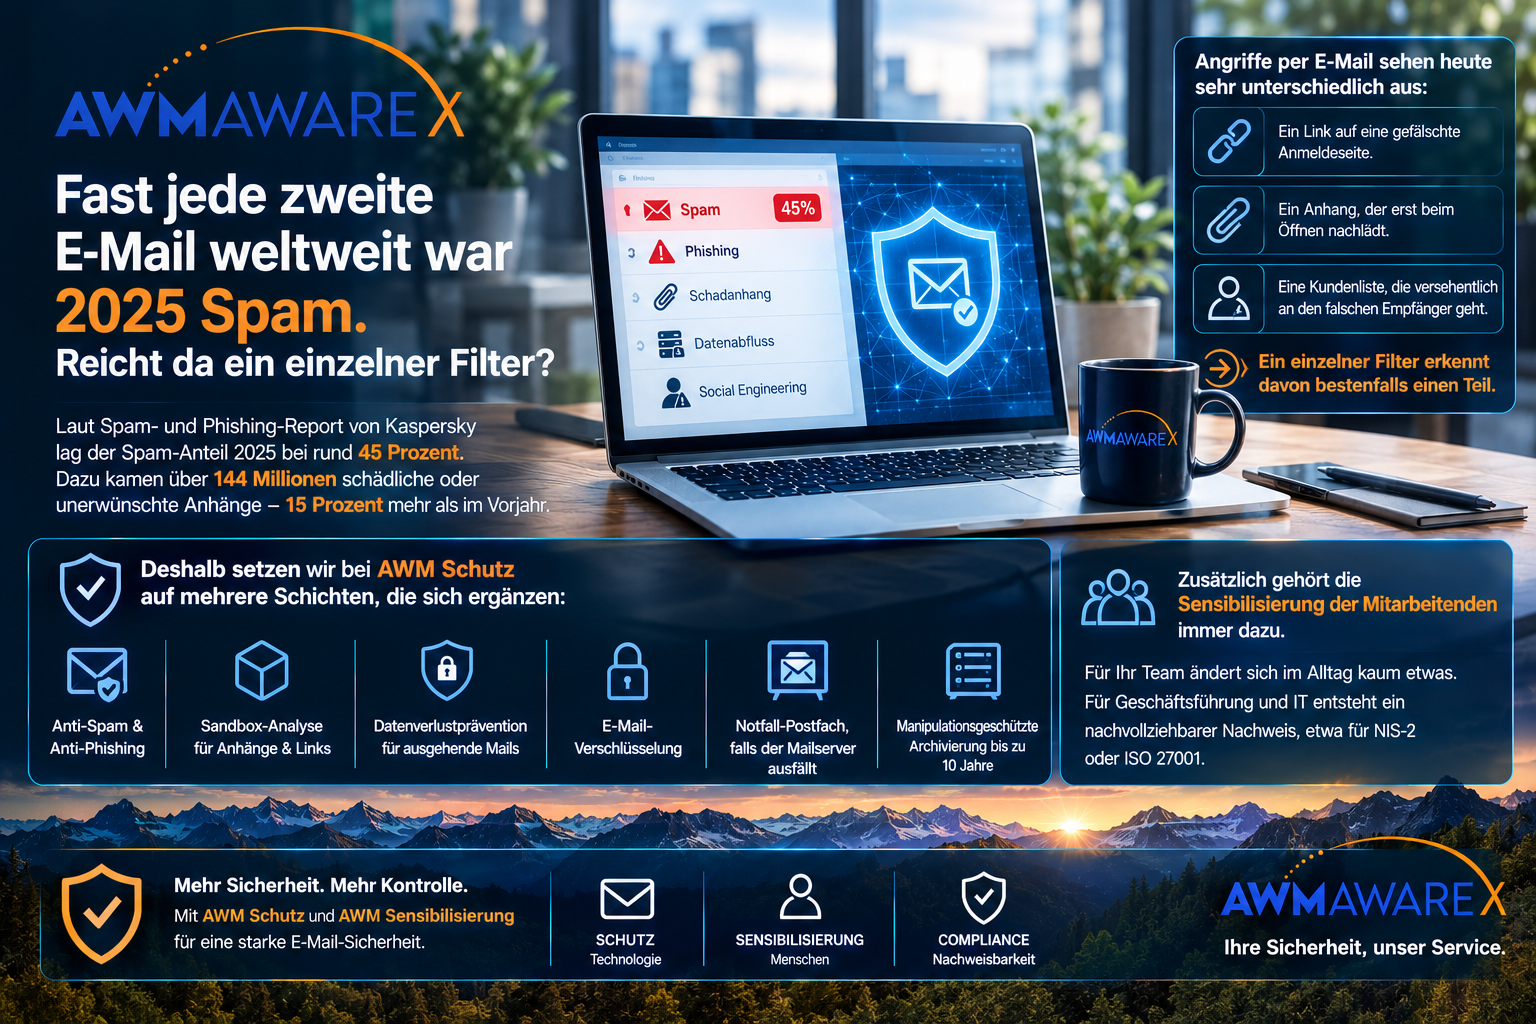
Die Menge ist erheblich. Laut dem Spam- und Phishing-Report 2025 von Kaspersky waren weltweit rund 45 Prozent aller E-Mails Spam; zudem wurden über 144 Millionen schädliche oder potenziell unerwünschte Anhänge erkannt, 15 Prozent mehr als im Vorjahr. Und die Folgen sind teuer: Die Bitkom-Studie Wirtschaftsschutz 2026 beziffert den Schaden für die deutsche Wirtschaft durch Datendiebstahl, Spionage und Sabotage auf mindestens 211 Milliarden Euro; 96 Prozent der befragten Unternehmen waren betroffen oder vermutlich betroffen.
Warum ein einzelner Filter nicht ausreicht
Moderne Angriffe sind vielfältig. Eine Phishing-Mail enthält oft keinen Schadcode, sondern nur einen Link auf eine gefälschte Anmeldeseite. Ein Anhang kann beim Eintreffen harmlos wirken und erst beim Öffnen nachladen. Und nicht jedes Risiko kommt von außen: Auch eine versehentlich an den falschen Empfänger geschickte Kundenliste ist ein Sicherheitsvorfall.
Ein einzelner Filter erkennt bestenfalls einen Teil dieser Muster. Mehrstufiger E-Mail-Schutz kombiniert deshalb verschiedene Prüfungen, die sich gegenseitig ergänzen. Was eine Schicht nicht erkennt, fängt im Idealfall die nächste ab – und für den Ernstfall gibt es Vorkehrungen, damit der Betrieb weiterläuft.
So funktioniert AWM Schutz: Schicht für Schicht
AWM Schutz bündelt die wichtigsten Schutzmechanismen für ein- und ausgehende E-Mails in einer Lösung:
- Anti-Spam: Unerwünschte Massenmails werden aussortiert, bevor sie Zeit und Aufmerksamkeit Ihrer Mitarbeitenden kosten.
- Anti-Phishing: Gefälschte Absender, verdächtige Links und typische Betrugsmuster werden erkannt, bevor die Mail im Postfach landet.
- Anti-Malware und Sandbox-Analyse: Anhänge und Links werden in einer abgeschotteten Umgebung geprüft. So fällt auch Schadcode auf, der sich erst beim Ausführen verrät.
- Datenverlustprävention (DLP): Ausgehende Mails werden auf sensible Inhalte geprüft, damit vertrauliche Daten das Unternehmen nicht ungewollt verlassen.
- E-Mail-Verschlüsselung: Vertrauliche Inhalte lassen sich geschützt übermitteln – wichtig etwa für Personal-, Gesundheits- oder Finanzdaten.
- Notfall-Postfach: Fällt der reguläre Mailserver aus, bleibt Ihr Team per E-Mail erreichbar und arbeitsfähig.
- Manipulationsgeschützte Archivierung: E-Mails werden bis zu zehn Jahre unveränderbar archiviert und bleiben schnell auffindbar.
- Schutz von Social-Media-Accounts: Auch Unternehmensprofile in sozialen Netzwerken werden vor Übernahme und Missbrauch geschützt.
Wie das im Alltag aussieht
Für Ihre Mitarbeitenden ändert sich wenig – und genau das ist gewollt. Sie arbeiten wie gewohnt in ihrem Mailprogramm. Die Prüfungen laufen im Hintergrund, bevor eine Nachricht zugestellt wird. Verdächtige Mails werden zurückgehalten oder gekennzeichnet, gefährliche Anhänge erreichen das Postfach gar nicht erst.
Für die IT und die Geschäftsführung bedeutet das: weniger Störungen, weniger manuelle Prüfaufwände und ein klarer Überblick darüber, was abgewehrt wurde. Als Service betreut, entlastet AWM Schutz gerade Organisationen, deren IT-Team ohnehin am Limit arbeitet.
Nutzen und Nachweisbarkeit für NIS-2 und ISO 27001
Für viele unserer Kunden zählt nicht nur der Schutz selbst, sondern auch der Nachweis. Die NIS-2-Richtlinie verlangt in Artikel 21 Risikomanagementmaßnahmen, unter anderem zur Aufrechterhaltung des Betriebs, zu grundlegender Cyberhygiene und Schulung sowie zum Einsatz von Kryptografie und Verschlüsselung. Der Anhang A der ISO/IEC 27001:2022 enthält Maßnahmen zur Informationsübertragung, zur Verhinderung von Datenlecks und zur Verwendung von Kryptografie.
AWM Schutz deckt mit Verschlüsselung, DLP, Notfall-Postfach und Archivierung genau diese Bereiche für den Kanal E-Mail ab. Damit können Sie gegenüber Prüfern, Aufsichtsbehörden und Kunden nachvollziehbar darlegen, welche technischen Maßnahmen Sie für Ihre E-Mail-Kommunikation getroffen haben.
Technik und Mensch gehören zusammen
Kein Filter erkennt jede Täuschung. Deshalb verbinden wir AWM Schutz mit AWM Sensibilisierung: realistische Phishing-Simulationen und adaptive Schulungen sorgen dafür, dass Ihre Mitarbeitenden verdächtige Mails sicher erkennen und richtig reagieren. Wie nötig das ist, zeigt eine Bitkom-Umfrage vom November 2025: Nur 24 Prozent der Unternehmen schulen alle Beschäftigten regelmäßig in IT-Sicherheit. Technik reduziert die Angriffsfläche, geschulte Menschen schließen die verbleibende Lücke.