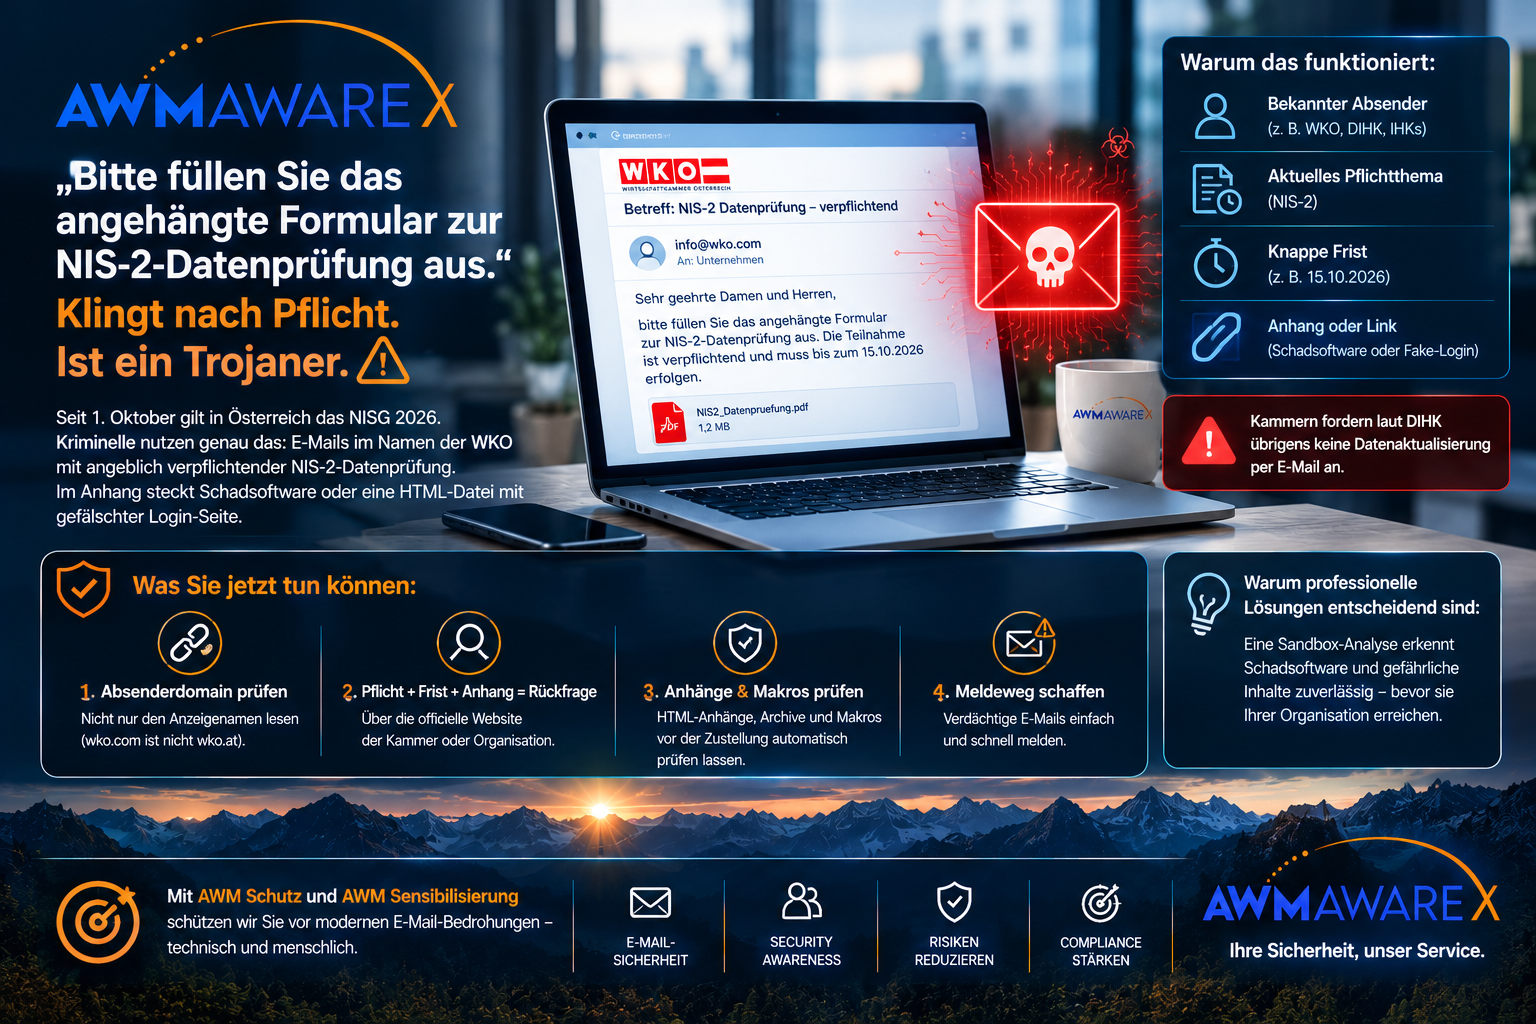
Seit dem 1. Oktober 2026 gilt in Österreich das neue Cybersicherheitsgesetz NISG 2026, die nationale Umsetzung der EU-Richtlinie NIS-2. Laut Wirtschaftskammer Österreich (WKO) sind rund 4.000 Unternehmen direkt betroffen, über die Lieferketten zusätzlich viele kleinere Betriebe. Genau dieses Thema nutzen Kriminelle jetzt als Aufhänger: Sie verschicken E-Mails im Namen der Kammer, die eine angeblich verpflichtende „NIS-2-Datenprüfung“ ankündigen. Im Anhang steckt Schadsoftware.
Was ist passiert?
Die österreichische Plattform Watchlist Internet hat am 6. Oktober 2026 vor mehreren gleichzeitig laufenden Betrugswellen im Namen der WKO gewarnt. Die Mails tragen Absendernamen wie „WKO-Service“ oder „WKO Abrechnung“, stammen aber von der Domain wko.com statt von der offiziellen Adresse wko.at. Laut Watchlist Internet lassen sich mehrere Varianten unterscheiden:
- NIS-2-Datenprüfung: Empfänger sollen ein angehängtes Dokument ausfüllen und bis zum 6. Oktober zurücksenden. Der Anhang enthält einen Trojaner.
- E-Rechnung 2026 und ID Austria: Nach demselben Muster wird eine „einmalige Prüfung“ von Umsatzsteuer- oder Identitätsdaten verlangt, wieder mit präpariertem Anhang.
- Jahresabschluss-Information: Ein HTML-Anhang öffnet eine täuschend echte WKO-Anmeldeseite. Wer dort Zugangsdaten eingibt, schickt sie an eine fremde Domain.
- UID- und Firmenbuchdaten: Ein Link „Unternehmensdaten prüfen“ führt auf eine gefälschte Login-Seite.
Deutschland erlebt parallel dasselbe Muster. Die DIHK dokumentiert auf ihrer Warnseite seit Jahresbeginn regelmäßig neue Phishing-Varianten im Namen von DIHK und IHKs, allein im September und Oktober 2026 mehrere. Darunter: „Aktualisierung Ihrer Unternehmensdaten 2026“ (27. September), „Betriebliche Steuerprüfung“ (5. Oktober) und „Beschwerdeverfahren – Aktenzeichen“ (20. Oktober), bei der ein angebliches Dokument in einem Container per Link bereitliegt. Die DIHK stellt klar: Kammern fordern Unternehmen nicht per E-Mail, SMS oder Telefon zur Datenaktualisierung auf.
Warum diese Masche über die E-Mail so gut funktioniert
Die Angreifer kombinieren drei Dinge, die im Arbeitsalltag selten hinterfragt werden: einen bekannten, vertrauenswürdigen Absender, ein aktuelles Pflichtthema und eine knappe Frist. Wer sich gerade mit NIS-2, E-Rechnung oder dem Jahresabschluss beschäftigt, erwartet Post zu genau diesen Themen. Ein Formular im Anhang wirkt da nicht verdächtig, sondern wie Verwaltung.
Technisch setzen die Kampagnen auf Wege, an denen einfache Spamfilter oft scheitern. Ein HTML-Anhang enthält selbst keine klassische Schadsoftware, sondern baut lokal im Browser eine Anmeldeseite auf. Links auf Container- oder Cloud-Dateien führen erst nach dem Klick zur eigentlichen Nutzlast. Und Absenderdomains wie wko.com sehen auf den ersten Blick korrekt aus, sind aber technisch gültige, fremde Domains. Eine Prüfung per SPF oder DKIM schlägt deshalb nicht an: Die Mail stammt ja tatsächlich von der Domain, die sie angibt, nur eben nicht von der echten Kammer.
Woran Sie solche Mails erkennen und was Unternehmen jetzt tun sollten
- Absenderdomain genau lesen, nicht nur den Anzeigenamen: wko.com statt wko.at, ein kleines „l“ statt „I“ in „IHK“ oder Freemail-Adressen sind klare Warnzeichen. Ein Hinweis in der Mail-Oberfläche auf externe Absender hilft zusätzlich.
- Pflicht plus Frist plus Anhang gleich Rückfrage: Fordert eine Behörde oder Kammer per E-Mail, ein angehängtes Formular auszufüllen, wird der Vorgang über die offizielle Website oder eine bekannte Telefonnummer geprüft, nie über Kontaktdaten aus der Mail.
- Riskante Dateitypen gezielt behandeln: HTML-Anhänge, Archive, Container-Formate und Office-Dateien mit Makros sollten von außen gar nicht oder erst nach automatischer Analyse zugestellt werden. Makros aus dem Internet bleiben blockiert.
- Links und Anhänge vor der Zustellung prüfen lassen: Eine Sandbox-Analyse öffnet verdächtige Dateien und Ziel-Links in einer isolierten Umgebung und erkennt so Verhalten, das ein reiner Signaturvergleich übersieht.
- Meldeweg einfach machen: Mitarbeitende brauchen einen klaren Knopf oder eine feste Adresse für verdächtige Mails. Eine gemeldete Mail kann der IT helfen, dieselbe Kampagne in weiteren Postfächern zu entfernen.
Wer bereits Daten auf einer gefälschten Seite eingegeben hat, sollte das betroffene Passwort sofort ändern, die IT informieren und bei Bankdaten die Hausbank kontaktieren. Wurde ein Anhang geöffnet, gehört das Gerät vom Netz und in die Hände der IT.
Wie AWM AwareX hier ansetzt
Mit AWM Schutz prüfen wir eingehende E-Mails in mehreren Stufen: Anti-Phishing und Anti-Malware erkennen bekannte Muster und auffällige Absender, die Sandbox-Analyse untersucht Anhänge und Links in einer abgeschotteten Umgebung, bevor sie das Postfach erreichen. So werden auch präparierte HTML-Dateien oder nachgeladene Inhalte aus verlinkten Containern sichtbar, die ein einfacher Filter durchlassen würde.
Technik allein reicht aber nicht, wenn eine Mail glaubwürdig genug ist, um auch nach der Zustellung Vertrauen zu erzeugen. Deshalb verbindet AWM Sensibilisierung realistische Phishing-Simulationen mit adaptiven Schulungen auf Basis aktueller Bedrohungen. Ein Szenario wie die angebliche NIS-2-Datenprüfung lässt sich gezielt nachstellen und trainieren. Das Kultur- und Verhaltens-Dashboard zeigt Führungskräften, wie sich Klick- und Melderaten entwickeln. Das ist zugleich ein nachvollziehbarer Beleg für Schulungs- und Sensibilisierungsmaßnahmen, wie sie NIS-2 und ISO 27001 verlangen.
Der Punkt ist dabei ein ganz praktischer: Die Unternehmen, die NIS-2 ernst nehmen, sind gerade diejenigen, die eine Mail zur „NIS-2-Datenprüfung“ besonders plausibel finden. Gute Vorbereitung auf die Regulierung bedeutet deshalb auch, auf deren Missbrauch vorbereitet zu sein.